Dalam setiap organisasi, pencapaian tujuan bisnis selalu diiringi dengan berbagai risiko yang harus dikelola secara efektif. Risiko dapat berasal dari proses operasional, teknologi, keuangan, kepatuhan terhadap regulasi, hingga perubahan lingkungan bisnis. Oleh karena itu, organisasi memerlukan suatu model tata kelola yang mampu memastikan bahwa setiap risiko dikelola oleh pihak yang tepat serta terdapat mekanisme pengawasan yang memadai.
Salah satu model yang banyak digunakan secara internasional adalah Three Lines Model yang dikembangkan oleh The Institute of Internal Auditors (IIA). Model ini sebelumnya dikenal sebagai Three Lines of Defense, kemudian diperbarui pada tahun 2020 menjadi Three Lines Model untuk menekankan pentingnya kolaborasi dan penciptaan nilai, bukan sekadar fungsi pertahanan.
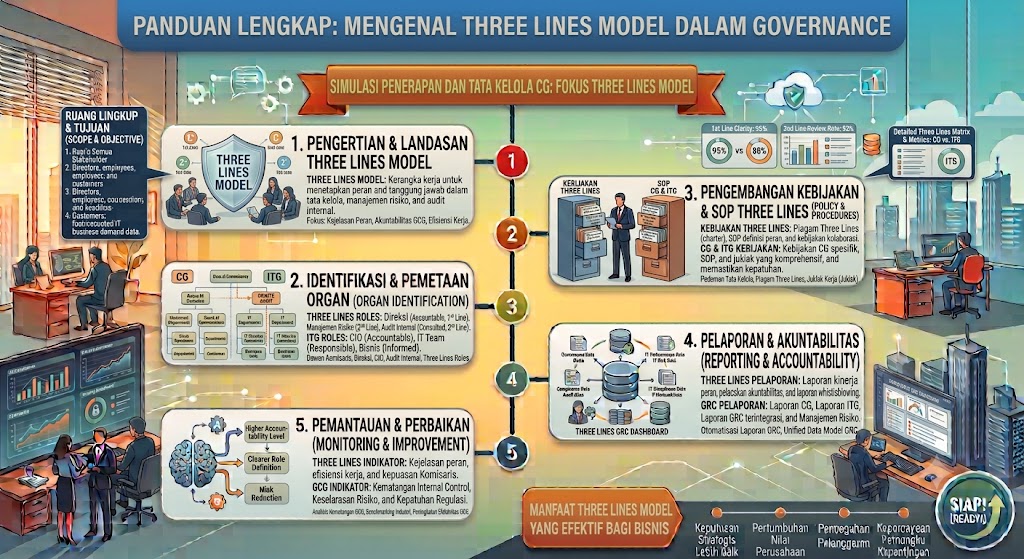
Three Lines Model membantu organisasi memperjelas peran dan tanggung jawab antara manajemen operasional, fungsi pengawasan, serta audit internal sehingga tata kelola, manajemen risiko, dan kepatuhan (Governance, Risk Management, and Compliance/GRC) dapat berjalan secara efektif.
Artikel ini membahas konsep Three Lines Model, komponen, manfaat, hubungan dengan GRC, serta contoh penerapannya dalam organisasi.
Apa itu Three Lines Model?
Three Lines Model adalah kerangka kerja tata kelola yang menjelaskan bagaimana berbagai fungsi dalam organisasi bekerja sama untuk mencapai tujuan, mengelola risiko, serta memberikan jaminan (assurance) kepada pimpinan dan pemangku kepentingan.
Model ini menegaskan bahwa pengelolaan risiko bukan hanya tanggung jawab satu unit, melainkan tanggung jawab seluruh organisasi sesuai dengan perannya masing-masing.
Evolusi dari Three Lines of Defense
Model ini pertama kali diperkenalkan sebagai Three Lines of Defense.
Konsep awalnya adalah:
Garis Pertama sebagai pelaksana pengendalian.
Garis Kedua sebagai pengawas risiko.
Garis Ketiga sebagai auditor independen.
Pada tahun 2020, IIA memperbarui model tersebut menjadi Three Lines Model dengan beberapa perubahan penting:
lebih menekankan kolaborasi daripada pertahanan;
memperkuat hubungan antara tata kelola dan penciptaan nilai;
memberikan fleksibilitas sesuai karakteristik organisasi;
meningkatkan peran Dewan Pengawas (Board) dalam governance.
Tujuan Three Lines Model
Penerapan Three Lines Model bertujuan untuk:
memperjelas pembagian tanggung jawab;
meningkatkan efektivitas tata kelola;
memperkuat manajemen risiko;
meningkatkan kualitas pengendalian internal;
mendukung kepatuhan terhadap regulasi;
meningkatkan transparansi dan akuntabilitas;
memberikan keyakinan kepada pemangku kepentingan.
Struktur Three Lines Model
Model ini terdiri dari tiga garis utama yang didukung oleh Dewan Pengawas dan Manajemen Puncak.
             DEWAN KOMISARIS / BOARD
                     │
        Mengawasi Tata Kelola Organisasi
                     │
────────────────────────────────────────────
             MANAJEMEN EKSEKUTIF
                     │
────────────────────────────────────────────
Line 1 → Operasional
Line 2 → Risiko & Kepatuhan
Line 3 → Audit Internal
────────────────────────────────────────────
          Stakeholder dan Regulator
Line Pertama (First Line)
Pemilik Risiko (Risk Owner)
Line pertama merupakan unit yang menjalankan aktivitas operasional sehari-hari.
Mereka bertanggung jawab terhadap:
menjalankan proses bisnis;
mengidentifikasi risiko;
mengendalikan risiko;
melaksanakan kebijakan;
mencapai target organisasi.
Contoh unit:
Produksi
Penjualan
Operasional
Keuangan
SDM
TI
Pengadaan
Mereka adalah pihak yang paling memahami risiko operasional karena terlibat langsung dalam aktivitas bisnis.
Tanggung Jawab Line Pertama
Beberapa tanggung jawab utama meliputi:
melaksanakan prosedur;
menerapkan pengendalian internal;
melaporkan insiden;
melakukan mitigasi risiko;
menjaga kualitas layanan;
mematuhi kebijakan perusahaan.
Line Kedua (Second Line)
Fungsi Pengawasan Risiko
Line kedua bertugas membantu manajemen mengembangkan kebijakan, metodologi, serta melakukan pemantauan terhadap efektivitas pengelolaan risiko.
Fungsi ini tidak menjalankan operasional sehari-hari, tetapi memberikan arahan, dukungan, dan pengawasan.
Contoh unit:
Enterprise Risk Management (ERM)
Compliance
Quality Assurance
Information Security
Legal
Health, Safety and Environment (HSE)
Tugas Line Kedua
menyusun kebijakan risiko;
mengembangkan metodologi penilaian risiko;
memonitor kepatuhan;
memberikan konsultasi;
melakukan pelatihan;
menyusun laporan risiko.
Line Ketiga (Third Line)
Audit Internal
Line ketiga adalah fungsi yang memberikan assurance independen kepada Dewan Komisaris dan Komite Audit mengenai efektivitas tata kelola, manajemen risiko, serta pengendalian internal.
Audit Internal harus independen terhadap aktivitas operasional.
Tugas Audit Internal
Audit Internal melakukan:
audit operasional;
audit kepatuhan;
audit TI;
audit keuangan;
audit manajemen risiko;
evaluasi pengendalian internal;
pemberian rekomendasi perbaikan.
Audit Internal tidak mengambil alih tugas Line Pertama maupun Line Kedua.
Peran Dewan Komisaris (Board)
Board memiliki tanggung jawab untuk:
menetapkan arah tata kelola;
mengawasi efektivitas manajemen;
memastikan risiko telah dikelola;
menerima laporan dari Audit Internal;
mengevaluasi efektivitas Three Lines Model.
Board menjadi pihak yang menerima assurance dari seluruh lini.
Hubungan Three Lines Model
               BOARD OF COMMISSIONERS
                      │
          Pengawasan dan Governance
                      │
──────────────────────────────────────
        ▲                      ▲
        │                      │
 Third Line             Second Line
 Audit Internal     Risiko & Compliance
        ▲                      ▲
         \                    /
          \                  /
           ▼                ▼
          First Line (Operasional)
                Menjalankan Bisnis
Model ini menunjukkan bahwa setiap lini memiliki fungsi berbeda tetapi saling mendukung.
Hubungan Three Lines Model dengan GRC
Three Lines Model merupakan salah satu fondasi implementasi Governance, Risk Management, and Compliance (GRC).
Governance
Board mengarahkan organisasi.
Manajemen menjalankan strategi.
Audit Internal memberikan assurance.
Risk Management
Line Pertama mengelola risiko.
Line Kedua mengawasi risiko.
Line Ketiga mengevaluasi efektivitas pengelolaan risiko.
Compliance
Line Pertama mematuhi prosedur.
Line Kedua memonitor kepatuhan.
Line Ketiga mengaudit kepatuhan.
Manfaat Three Lines Model
Organisasi akan memperoleh berbagai manfaat, antara lain:
pembagian tanggung jawab yang jelas;
koordinasi antarunit yang lebih baik;
pengurangan risiko operasional;
peningkatan kualitas pengendalian internal;
peningkatan kepatuhan terhadap regulasi;
penguatan tata kelola perusahaan;
peningkatan kepercayaan pemegang saham;
efektivitas audit internal yang lebih tinggi.
Tantangan Implementasi
Beberapa tantangan yang sering muncul adalah:
peran dan tanggung jawab yang belum jelas;
kurangnya koordinasi antarunit;
budaya organisasi yang belum mendukung;
keterbatasan sumber daya;
resistensi terhadap perubahan;
kurangnya pemahaman mengenai model ini.
Mengatasi tantangan tersebut memerlukan komitmen pimpinan dan komunikasi yang baik.
Praktik Terbaik (Best Practices)
Agar Three Lines Model berjalan efektif, organisasi dapat menerapkan langkah-langkah berikut:
Menetapkan peran setiap lini secara jelas.
Menyusun kebijakan GRC yang terintegrasi.
Mengembangkan budaya sadar risiko (risk awareness).
Memastikan independensi Audit Internal.
Memperkuat koordinasi antara Line Pertama, Kedua, dan Ketiga.
Menggunakan teknologi untuk pemantauan risiko dan kepatuhan.
Melakukan evaluasi efektivitas Three Lines Model secara berkala.
Studi Kasus Singkat
Sebuah perusahaan energi mengalami beberapa insiden keselamatan kerja akibat lemahnya koordinasi dalam pengelolaan risiko. Setelah menerapkan Three Lines Model, unit operasional (Line Pertama) bertanggung jawab mengidentifikasi dan mengendalikan risiko di lapangan, Divisi HSE dan Manajemen Risiko (Line Kedua) menyusun standar keselamatan serta memantau kepatuhan, sementara Audit Internal (Line Ketiga) melakukan evaluasi independen terhadap efektivitas sistem tersebut. Hasilnya, tingkat kepatuhan terhadap prosedur keselamatan meningkat, jumlah insiden menurun, dan laporan kepada Dewan Komisaris menjadi lebih komprehensif.
Kesimpulan
Three Lines Model merupakan kerangka tata kelola yang membantu organisasi membagi peran dan tanggung jawab secara jelas dalam mengelola risiko, pengendalian internal, dan kepatuhan. Dengan menempatkan unit operasional sebagai pengelola risiko, fungsi risiko dan kepatuhan sebagai pengawas, serta Audit Internal sebagai pemberi assurance independen, organisasi dapat membangun sistem tata kelola yang lebih efektif, transparan, dan akuntabel. Penerapan Three Lines Model yang didukung oleh komitmen pimpinan, budaya sadar risiko, dan koordinasi yang baik akan memperkuat implementasi Governance, Risk Management, and Compliance (GRC) serta meningkatkan kemampuan organisasi dalam mencapai tujuan strategis secara berkelanjutan.