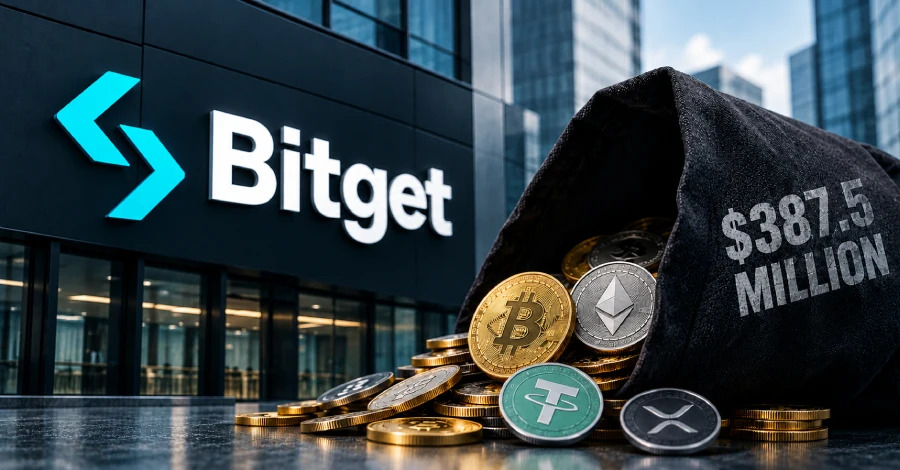
Dunia cryptocurrency kembali dikejutkan oleh serangan siber besar. Bitget, salah satu platform cryptocurrency exchange, mengonfirmasi adanya serangan yang menyebabkan aset kripto senilai sekitar US$387,5 juta dicuri.
Yang membuat kasus ini menarik bukan hanya jumlah kerugiannya. Serangan tersebut diduga bermula dari zero-day vulnerability pada produk keamanan milik pihak ketiga.
Artinya, attacker tidak langsung menyerang sistem utama Bitget. Mereka terlebih dahulu mengeksploitasi salah satu produk dari vendor pihak ketiga yang digunakan di lingkungan Bitget.
Kasus ini menjadi pengingat penting bahwa produk keamanan sekalipun tetap dapat menjadi target serangan.
Apa Itu Bitget?
Bitget merupakan platform cryptocurrency exchange yang digunakan untuk melakukan perdagangan dan penyimpanan berbagai aset digital.
Seperti exchange lainnya, Bitget memiliki berbagai sistem untuk mengelola aset pengguna. Salah satu komponen paling penting adalah crypto wallet.
Secara sederhana, wallet dapat dibedakan menjadi beberapa jenis berdasarkan bagaimana wallet tersebut terhubung dengan sistem.
Hot wallet terhubung dengan sistem atau jaringan sehingga transaksi dapat dilakukan dengan lebih cepat.
Sementara itu, cold wallet biasanya disimpan secara lebih terisolasi dari sistem online sehingga lebih sulit diserang secara langsung.
Karena menyimpan aset digital bernilai tinggi, sistem wallet tentu menjadi target yang sangat menarik bagi attacker.
Bagaimana Serangan Bitget Dimulai?
Berdasarkan hasil investigasi, serangan tidak dimulai dari wallet Bitget.
Attacker terlebih dahulu mengeksploitasi zero-day vulnerability pada produk keamanan pihak ketiga yang digunakan dalam lingkungan Bitget.
Zero-day adalah vulnerability yang belum diketahui atau belum memiliki patch yang tersedia ketika vulnerability tersebut mulai dieksploitasi.
Kondisi ini sangat berbahaya karena organisasi bisa saja sudah menggunakan sistem keamanan dan mengikuti prosedur keamanan yang benar, tetapi tetap menjadi korban karena produk yang mereka gunakan memiliki vulnerability yang belum diketahui.
Dalam kasus Bitget, attacker memanfaatkan vulnerability tersebut untuk mendapatkan akses ke lingkungan internal.
Produk Keamanan Bisa Menjadi Attack Surface
Selama ini kita sering menganggap firewall, WAF, EDR, VPN, SIEM, dan berbagai security appliance sebagai perangkat yang melindungi organisasi.
Namun sebenarnya perangkat tersebut juga merupakan attack surface.
Attack surface adalah seluruh bagian dari sistem yang berpotensi menjadi titik masuk bagi attacker.
Misalnya, sebuah perusahaan menggunakan:
Firewall
VPN gateway
EDR
WAF
SIEM
Security appliance
Monitoring server
Management server
Semua perangkat tersebut membutuhkan software, service, API, credential, dan akses administratif.
Jika salah satu komponen memiliki vulnerability, attacker dapat mencoba memanfaatkannya.
Kasus Bitget menunjukkan bahwa attacker dapat menggunakan sistem keamanan sebagai pintu masuk sebelum bergerak lebih jauh ke jaringan internal.
Attacker Mengambil Informasi Sensitif
Setelah berhasil mengeksploitasi sistem yang rentan, attacker tidak berhenti pada akses awal.
Mereka menjalankan script berbahaya dan mencoba mendapatkan informasi dari environment sistem.
Salah satu informasi yang sangat berharga bagi attacker adalah credential.
Credential dapat berupa:
Username dan password
API key
Database credential
Access token
Service account
Secret key
Jika credential tersebut memiliki hak akses tinggi, dampaknya bisa menjadi sangat serius.
Inilah salah satu alasan mengapa credential tidak boleh disimpan secara sembarangan di environment, source code, konfigurasi aplikasi, atau server yang dapat diakses oleh banyak service.
Lateral Movement Menuju Sistem Wallet
Setelah memperoleh akses awal, attacker melakukan apa yang dikenal sebagai lateral movement.
Lateral movement adalah proses ketika attacker berpindah dari satu sistem yang sudah dikompromikan menuju sistem lain di dalam jaringan.
Contohnya:
Internet
   ↓
Vulnerability
   ↓
Security Appliance
   ↓
Internal Server
   ↓
Credential
   ↓
Wallet Server
   ↓
Crypto Wallet
Inilah yang membuat serangan modern menjadi berbahaya.
Attacker tidak selalu langsung mencari sistem paling penting.
Mereka bisa masuk melalui sistem yang memiliki keamanan lebih lemah, kemudian secara perlahan mencari jalan menuju sistem yang lebih kritis.
Attacker Menggunakan Web Shell dan C2
Dalam proses serangan, attacker juga menggunakan mekanisme untuk mempertahankan akses dan berkomunikasi dengan sistem yang sudah dikompromikan.
Salah satunya adalah web shell.
Web shell merupakan script yang ditempatkan pada server sehingga attacker dapat menjalankan perintah dari jarak jauh.
Attacker juga dapat menggunakan Command and Control atau C2 untuk berkomunikasi dengan sistem yang telah mereka kompromikan.
Dengan cara seperti ini, attacker tidak hanya mendapatkan akses sementara.
Mereka dapat mencoba mempertahankan akses dan melakukan aktivitas tambahan tanpa harus mengeksploitasi vulnerability dari awal.
Target Akhir: Wallet Job Server
Salah satu bagian paling penting dalam kasus ini adalah bagaimana attacker akhirnya mencapai sistem yang berhubungan dengan proses wallet.
Setelah mendapatkan akses ke lingkungan internal, attacker menempatkan malicious packages pada server yang menangani proses wallet.
Ini menunjukkan bahwa kompromi satu sistem dapat berkembang menjadi serangan yang jauh lebih besar apabila segmentasi jaringan dan kontrol akses tidak cukup kuat.
Seharusnya, ketika security appliance berhasil dikompromikan, attacker tidak otomatis dapat mencapai sistem wallet.
Namun jika antar sistem memiliki hubungan akses yang terlalu luas, attacker dapat memanfaatkan akses tersebut untuk bergerak lebih jauh.
Attacker Membuat Tool Khusus
Serangan ini juga menunjukkan bahwa attacker melakukan persiapan yang cukup serius.
Investigasi menemukan adanya tool khusus yang dibuat untuk mengikuti mekanisme withdrawal Bitget.
Ini berbeda dengan serangan sederhana yang hanya menjalankan malware umum.
Attacker memahami bagaimana sistem bekerja dan membuat tool yang dapat berinteraksi dengan mekanisme internal.
Dengan kata lain, serangan tersebut memiliki karakteristik targeted attack.
Attacker tidak hanya mencari vulnerability, tetapi juga memahami bagaimana sistem target memproses transaksi.
Bagaimana Aset Kripto Bisa Dicuri?
Setelah mendapatkan akses yang diperlukan, attacker dapat memasukkan perintah withdrawal yang tidak sah.
Masalahnya, aktivitas tersebut dapat terlihat seperti aktivitas internal yang valid apabila attacker sudah memperoleh credential atau akses yang sesuai.
Ini merupakan salah satu tantangan besar dalam cybersecurity.
Sistem keamanan tidak cukup hanya bertanya:
“Apakah username dan password benar?”
Sistem juga harus bertanya:
“Apakah aktivitas ini memang normal?”
Misalnya, jika sebuah akun biasanya melakukan transaksi kecil tetapi tiba-tiba melakukan withdrawal dalam jumlah sangat besar, aktivitas tersebut seharusnya mendapatkan pemeriksaan tambahan.
Risk Control Juga Menjadi Tantangan
Sistem cryptocurrency exchange biasanya memiliki berbagai mekanisme risk control untuk mendeteksi transaksi mencurigakan.
Namun mekanisme tersebut dapat menjadi kurang efektif apabila attacker sudah mendapatkan akses internal dan credential yang valid.
Inilah alasan mengapa valid credential tidak selalu berarti trusted activity.
Credential yang benar dapat digunakan oleh orang yang salah.
Karena itu, organisasi perlu memonitor:
Siapa yang melakukan transaksi
Dari mana transaksi berasal
Kapan transaksi dilakukan
Berapa jumlahnya
Apakah perilakunya normal
Apakah terdapat perubahan pola aktivitas
Pendekatan seperti ini lebih dekat dengan prinsip Zero Trust.
Kerugian Mencapai US$387,5 Juta
Dampak serangan tersebut sangat besar.
Total aset yang dicuri dilaporkan mencapai sekitar US$387,5 juta.
Serangan tersebut berdampak pada berbagai cryptocurrency dan melibatkan banyak blockchain.
Beberapa aset yang dilaporkan terdampak antara lain:
XRP
ETH
USDT
ZEC
ATOM
USDC
BNB
AVAX
TRX
ALGO
TIA
Namun, menurut informasi Bitget, cold wallet tidak terdampak.
Hal ini menunjukkan pentingnya melakukan pemisahan antara aset yang harus dapat diakses secara operasional dengan aset yang dapat disimpan secara offline atau lebih terisolasi.
Apakah Ini Serangan dari Kelompok Hacker Tertentu?
Investigasi terhadap serangan ini juga mengarah pada dugaan keterlibatan threat actor yang berasal dari Korea Utara.
Analisis blockchain dapat membantu investigator mengikuti pergerakan cryptocurrency setelah pencurian.
Namun atribusi terhadap kelompok hacker tertentu harus dilakukan dengan hati-hati.
Attacker dapat menggunakan berbagai teknik untuk menyamarkan identitas, seperti memindahkan aset melalui banyak wallet atau menggunakan layanan tertentu untuk menyulitkan pelacakan.
Karena itu, atribusi biasanya membutuhkan kombinasi antara:
Threat intelligence
Malware analysis
Log analysis
Network forensic
Blockchain analysis
Infrastructure analysis
Bagaimana Bitget Merespons?
Setelah mendeteksi aktivitas mencurigakan, Bitget melakukan sejumlah langkah untuk membatasi dampak serangan.
Beberapa langkah yang dapat dilakukan dalam situasi seperti ini antara lain:
Menghentikan sementara withdrawal.
Mengisolasi sistem yang terdampak.
Melakukan investigasi forensic.
Merotasi credential.
Menonaktifkan komponen yang dicurigai.
Meningkatkan monitoring.
Memeriksa transaksi yang mencurigakan.
Melibatkan perusahaan keamanan eksternal.
Bitget juga melibatkan pihak keamanan seperti SlowMist dan Mandiant dalam proses investigasi.
Pelajaran Penting untuk Perusahaan
Kasus Bitget memberikan banyak pelajaran yang relevan bahkan untuk perusahaan yang tidak bergerak di bidang cryptocurrency.
1. Vendor keamanan juga bisa memiliki vulnerability
Menggunakan produk keamanan bukan berarti organisasi menjadi 100 persen aman.
Setiap software dapat memiliki vulnerability.
Karena itu, vendor security juga harus masuk dalam proses third-party risk management.
2. Security appliance harus dianggap sebagai aset kritis
Firewall, VPN, WAF, EDR, dan security management server sering memiliki hak akses yang sangat tinggi.
Jika perangkat tersebut berhasil dikompromikan, dampaknya bisa lebih besar dibandingkan server biasa.
3. Jangan menyimpan credential sembarangan
Credential yang ditemukan attacker dapat menjadi jalan menuju sistem lain.
Gunakan:
Secret manager
Credential rotation
Short-lived token
Least privilege
MFA
PAM
untuk mengurangi risiko.
4. Gunakan network segmentation
Sistem keamanan tidak seharusnya memiliki akses bebas ke semua jaringan.
Jika satu lapisan berhasil ditembus, masih terdapat lapisan lain yang dapat menghentikan attacker.
Inilah salah satu konsep penting dalam cybersecurity modern.
Kesimpulan
Kasus Bitget menunjukkan bahwa serangan siber tidak selalu dimulai dari sistem utama yang menjadi target.
Attacker dapat mencari jalan masuk melalui third-party software, kemudian melakukan lateral movement hingga mencapai sistem yang sangat kritis.
Yang lebih menarik, titik awal serangan dalam kasus ini justru berkaitan dengan produk keamanan pihak ketiga.
Ini menjadi pengingat bahwa tidak ada sistem yang benar-benar bebas risiko.
Firewall bisa memiliki vulnerability.
EDR bisa memiliki vulnerability.
VPN bisa memiliki vulnerability.
WAF bisa memiliki vulnerability.
Bahkan security management platform juga bisa menjadi target.
Karena itu, organisasi tidak boleh hanya berpikir:
“Apakah kita sudah menggunakan security product?”
Tetapi juga harus bertanya:
“Apa yang terjadi jika security product kita sendiri berhasil dikompromikan?”
Pertanyaan tersebut menjadi semakin penting ketika sebuah security appliance memiliki akses luas ke jaringan internal.
Kasus Bitget akhirnya memberikan satu pelajaran besar: keamanan tidak hanya tentang melindungi sistem dari attacker, tetapi juga memastikan bahwa ketika satu lapisan berhasil ditembus, attacker tidak dapat dengan mudah mencapai aset paling kritis.
Security vendor adalah bagian dari pertahanan kita, tetapi pada saat yang sama mereka juga merupakan bagian dari attack surface kita.
Seorang Akademisi, Peneliti dan Praktisi TI, mengajar di beberapa perguruan tinggi, Authorized Training Center dan Lembaga Pengembangan SDM TI. Aktif berbagi di komunitas melalui event webinar & sharing session. aktifitas sehari-hari di isi dengan mengajar, menulis di blog, jurnal, media massa, buku dan juga membuat video tutorial. bidang ilmu yang didalami adalah cybersecurity, system administrator, programming, networking, linux, cloud computing, blockchain, data science, artificial intelligence. visit me at sulkiflysaid.com