From Third-Party Risk to Cyber Resilience
Mengintegrasikan GRC, Data Privacy, Regulasi, Standar, Framework, dan Best Practices untuk Memperkuat Ketahanan Siber Perbankan
Transformasi digital perbankan telah memperluas ketergantungan bank terhadap ekosistem pihak ketiga, mulai dari cloud service provider, data center, payment gateway, fintech, managed security service provider, hingga penyedia layanan teknologi dan pemrosesan data nasabah. Ketergantungan tersebut menciptakan nilai bisnis sekaligus memperluas eksposur risiko terhadap keamanan informasi, pelindungan data pribadi, kepatuhan regulasi, kontinuitas layanan, dan reputasi institusi.
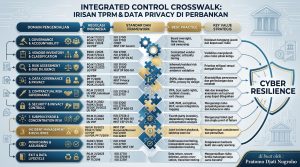
Dalam konteks tersebut, Third-Party Risk Management (TPRM) dan Data Privacy tidak dapat lagi dikelola sebagai dua inisiatif yang terpisah. Keduanya perlu diintegrasikan melalui pendekatan Governance, Risk, and Compliance (GRC) dengan menyelaraskan regulasi nasional, standar internasional, framework keamanan dan privasi, serta best practices industri perbankan.
Artikel ini membahas bagaimana UU Pelindungan Data Pribadi, ketentuan OJK, ISO/IEC 27001, ISO/IEC 27701, ISO/IEC 27036, NIST Cybersecurity Framework, NIST Privacy Framework, NIST Supply Chain Risk Management, dan prinsip BCBS mengenai third-party risk dapat membentuk satu arsitektur pengendalian risiko yang terintegrasi. Tujuan akhirnya bukan hanya mencapai kepatuhan, tetapi membangun kemampuan bank untuk mengantisipasi, bertahan, merespons, memulihkan, dan beradaptasi terhadap gangguan siber maupun kegagalan pihak ketiga.
Keywords: Third-Party Risk Management, Data Privacy, Banking GRC, Cyber Resilience, ISO 27001, ISO 27701, NIST CSF 2.0, Cyber Supply Chain Risk Management, Enterprise Risk Management.
1. Pendahuluan: Ketahanan Siber Tidak Lagi Berhenti di Batas Infrastruktur Bank
Industri perbankan sedang berada dalam fase transformasi digital yang semakin kompleks. Digital banking, open API, cloud computing, electronic Know Your Customer (e-KYC), payment ecosystem, artificial intelligence, serta kolaborasi dengan financial technology telah mengubah cara bank menyediakan layanan keuangan kepada nasabah.
Transformasi tersebut memberikan efisiensi operasional, percepatan inovasi, dan peningkatan pengalaman nasabah. Namun, pada saat yang sama, bank semakin bergantung pada pihak ketiga yang menjadi bagian dari rantai layanan dan pengelolaan data.
Risiko tidak lagi hanya berasal dari sistem internal bank. Risiko dapat muncul melalui kelemahan keamanan pada vendor, penyalahgunaan privileged access, kesalahan konfigurasi cloud, kerentanan aplikasi, kompromi subprocessor, kegagalan data center, ataupun kebocoran data pada penyedia layanan yang memiliki akses terhadap informasi nasabah.
Bayangkan sebuah bank telah memiliki sistem keamanan informasi yang matang, SOC yang beroperasi 24/7, kebijakan keamanan yang kuat, serta sertifikasi ISO/IEC 27001. Namun, bank menggunakan penyedia layanan customer relationship management (CRM) yang memiliki akses terhadap data pribadi nasabah dan penyedia tersebut mengalami ransomware.
Dampaknya tidak berhenti pada lingkungan vendor. Bank dapat menghadapi gangguan layanan, potensi pengungkapan data pribadi, risiko fraud, kewajiban penanganan insiden, investigasi, pemeriksaan regulator, tuntutan kontraktual, serta penurunan kepercayaan nasabah.
Situasi tersebut menunjukkan satu realitas penting:
Keamanan bank tidak dapat lebih kuat daripada kemampuan bank dalam memahami dan mengendalikan risiko ekosistem yang mendukung operasionalnya.
Oleh karena itu, paradigma TPRM perlu berkembang dari sekadar proses seleksi dan evaluasi vendor menjadi mekanisme pengelolaan risiko enterprise yang mencakup keamanan teknologi, privasi data, ketahanan operasional, dan akuntabilitas sepanjang hubungan kerja sama.
2. Regulatory Landscape: Menjadikan Kepatuhan sebagai Fondasi Pengendalian Risiko
Dalam konteks perbankan Indonesia, integrasi TPRM dan Data Privacy perlu dimulai dengan memahami kewajiban regulasi yang mengatur penyelenggaraan teknologi informasi, pengelolaan risiko, penggunaan penyedia jasa, dan pelindungan data pribadi.
Beberapa rujukan penting yang perlu menjadi bagian dari regulatory mapping adalah sebagai berikut.
2.1 Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi
UU PDP menjadi fondasi utama dalam memastikan setiap kegiatan pemrosesan data pribadi memiliki dasar yang sah, tujuan yang jelas, dan pengamanan yang memadai.
Dalam konteks TPRM, bank perlu memahami hubungan antara pengendali data pribadi dan prosesor data pribadi, termasuk pembagian tanggung jawab ketika pemrosesan melibatkan penyedia jasa pihak ketiga.
Aspek strategis yang perlu diperhatikan mencakup:
- Legalitas dan tujuan pemrosesan data pribadi.
- Pembatasan pemrosesan sesuai tujuan yang ditetapkan.
- Pemenuhan hak subjek data pribadi.
- Pengamanan data pribadi dan pengelolaan akses.
- Pengaturan hubungan pengendali dan prosesor.
- Pengelolaan transfer data pribadi.
- Penanganan kegagalan pelindungan data pribadi.
- Akuntabilitas dan dokumentasi aktivitas pemrosesan.
Implikasi strategisnya adalah bank perlu memiliki visibilitas terhadap pihak ketiga yang memproses data pribadi, jenis data yang digunakan, lokasi pemrosesan, tujuan pemrosesan, serta pihak lain yang mungkin menerima atau mengakses data tersebut.
2.2 POJK Nomor 11/POJK.03/2022 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum
POJK 11/2022 menjadi landasan penting penyelenggaraan TI bagi bank umum. Pengaturannya mencakup tata kelola TI, manajemen risiko TI, ketahanan dan keamanan siber, penggunaan penyedia jasa TI, pengelolaan data, pelindungan data pribadi, serta pengendalian dan audit intern.
Artinya, penggunaan pihak ketiga tidak dapat dipandang hanya sebagai keputusan procurement atau efisiensi biaya. Bank tetap harus mengelola eksposur risiko yang timbul dari penggunaan layanan tersebut.
2.3 PADK OJK Nomor 1 Tahun 2026 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum
PADK OJK Nomor 1 Tahun 2026 menjadi rujukan teknis penting bagi bank umum dan berlaku sejak 1 Maret 2026. Ketentuan ini memperjelas berbagai aspek penyelenggaraan TI, termasuk tata kelola, arsitektur TI, manajemen risiko TI, penggunaan penyedia jasa TI, pengelolaan data, pelindungan data pribadi, serta pengendalian dan audit intern.
Bagi fungsi GRC, hal ini menjadi momentum untuk memperbarui regulatory mapping, kebijakan, standar, prosedur, kontrol, dan bukti kepatuhan agar selaras dengan ketentuan terbaru.
Key value regulasi: membangun kepastian kewajiban, kejelasan akuntabilitas, dan disiplin pengendalian risiko. Regulasi memberikan batas minimum yang harus dipenuhi; bank selanjutnya perlu membangun mekanisme implementasi yang sesuai dengan profil risiko dan kompleksitas bisnisnya.
3. Standar Internasional: Mengubah Kewajiban Menjadi Sistem Pengendalian yang Terukur
Regulasi menetapkan kewajiban, tetapi organisasi membutuhkan metode implementasi yang sistematis agar kewajiban tersebut dapat diterjemahkan menjadi proses bisnis, kontrol, dan bukti yang dapat dievaluasi.
Di sinilah standar internasional berperan.
3.1 ISO/IEC 27001:2022 — Information Security Management System
ISO/IEC 27001:2022 menyediakan kerangka sistem manajemen keamanan informasi berdasarkan pendekatan risiko.
Dalam ruang lingkup TPRM, standar ini membantu bank mengintegrasikan pengelolaan risiko pemasok, akses informasi, keamanan aset, hubungan dengan pihak eksternal, pengelolaan insiden, kontinuitas operasional, serta evaluasi efektivitas kontrol.
Nilai strategisnya adalah memastikan pengamanan informasi tidak bergantung pada komitmen vendor semata, tetapi menjadi bagian dari mekanisme pengendalian yang dapat dinilai dan dibuktikan.
3.2 ISO/IEC 27701:2025 — Privacy Information Management System
ISO/IEC 27701:2025 merupakan standar sistem manajemen informasi privasi yang mendukung pengelolaan tanggung jawab pengendali maupun prosesor data pribadi.
Dalam implementasi TPRM, standar ini relevan untuk memastikan proses pengelolaan data oleh pihak ketiga memiliki tata kelola yang jelas, termasuk:
- Pengelolaan inventaris dan aktivitas pemrosesan data pribadi.
- Penetapan tanggung jawab pengendali dan prosesor.
- Pengendalian pemrosesan dan penggunaan data.
- Pengelolaan hak subjek data.
- Pengamanan dan pengelolaan insiden privasi.
- Pengawasan hubungan dengan pihak ketiga.
- Pengelolaan retensi dan penghapusan data.
Dengan mengintegrasikan ISO/IEC 27701 dan ISO/IEC 27001, bank dapat menyelaraskan pengamanan informasi dengan pengelolaan risiko privasi dalam satu sistem manajemen yang saling mendukung.
3.3 ISO/IEC 27036-2:2022 — Information Security for Supplier Relationships
Standar ini memberikan persyaratan keamanan informasi untuk mendefinisikan, mengimplementasikan, mengoperasikan, memantau, meninjau, dan meningkatkan hubungan antara organisasi dan pemasok.
Relevansinya sangat tinggi bagi TPRM karena risiko pemasok tidak cukup dinilai pada saat proses procurement. Pengendalian harus terus berlangsung sepanjang hubungan kerja sama, mulai dari perencanaan kebutuhan, pemilihan vendor, kontrak, onboarding, monitoring, sampai terminasi.
3.4 ISO 31000 — Risk Management
ISO 31000 memberikan prinsip dan pedoman manajemen risiko yang dapat digunakan untuk menyelaraskan risiko pihak ketiga dengan Enterprise Risk Management.
Melalui pendekatan ini, risiko keamanan informasi dan privasi tidak hanya menjadi urusan fungsi TI atau legal, tetapi dapat dikonsolidasikan dalam profil risiko perusahaan dan menjadi bagian dari keputusan strategis manajemen.
Key value standar internasional: menyediakan struktur pengendalian yang konsisten, memperkuat assurance, mengurangi duplikasi kontrol, dan meningkatkan kualitas bukti audit.
4. Framework: Menghubungkan Cybersecurity, Privacy, Supply Chain, dan Enterprise Risk Management
Framework membantu organisasi memahami risiko dan menentukan hasil pengendalian yang ingin dicapai. Berbeda dengan regulasi yang bersifat wajib sesuai cakupannya, framework seperti NIST pada umumnya merupakan pendekatan sukarela yang dapat diadopsi dan disesuaikan.
4.1 NIST Cybersecurity Framework 2.0
NIST CSF 2.0 memperkenalkan enam fungsi utama:
- Govern: membangun strategi, tata kelola, kebijakan, dan pengawasan risiko siber.
- Identify: memahami aset, sistem, layanan, pihak ketiga, dan eksposur risiko.
- Protect: menerapkan pengendalian akses, perlindungan data, dan pengamanan sistem.
- Detect: mendeteksi anomali, ancaman, dan potensi insiden.
- Respond: mengelola, mengomunikasikan, dan menanggulangi insiden.
- Recover: memulihkan layanan dan kemampuan operasional setelah gangguan.
Bagi TPRM, kategori Governance khususnya GV.SC sangat relevan karena berfokus pada pengelolaan risiko keamanan siber dalam rantai pasok.
Nilai strategisnya adalah membangun keterhubungan antara pengelolaan vendor dan hasil keamanan siber yang ingin dicapai oleh bank.
4.2 NIST Privacy Framework
NIST Privacy Framework membantu organisasi mengidentifikasi dan mengelola risiko privasi sebagai bagian dari enterprise risk management.
Framework ini dapat digunakan untuk menyelaraskan aktivitas pemrosesan data dengan kebutuhan perlindungan individu, termasuk dalam penggunaan layanan pihak ketiga.
Dengan mengintegrasikan NIST Privacy Framework dan NIST CSF 2.0, bank dapat menghindari pendekatan yang hanya fokus pada keamanan teknologi tetapi mengabaikan dampak pemrosesan data terhadap hak dan kepentingan nasabah.
4.3 NIST SP 800-161 Rev. 1 Update 1 — Cybersecurity Supply Chain Risk Management
NIST SP 800-161 Rev. 1 Update 1 memberikan panduan untuk mengidentifikasi, menilai, dan memitigasi risiko keamanan siber dalam supply chain pada berbagai tingkatan organisasi.
Pendekatan ini membantu bank memperluas visibilitas dari vendor langsung menuju pemasok teknologi, subcontractor, subprocessor, dan hubungan ketergantungan lainnya.
Hal ini penting karena suatu layanan kritikal dapat bergantung pada beberapa penyedia yang tidak terlihat secara langsung oleh bank.
4.4 COBIT 2019 dan Enterprise Governance
COBIT dapat melengkapi integrasi melalui pendekatan tata kelola dan manajemen TI, penetapan tanggung jawab, pengukuran kinerja, serta pengawasan pencapaian tujuan bisnis.
Khususnya dalam pengelolaan vendor, proses APO10 — Managed Vendors — dapat menjadi referensi untuk menyelaraskan hubungan pemasok dengan kebutuhan tata kelola TI dan risiko organisasi.
Key value framework: menyederhanakan kompleksitas pengelolaan risiko melalui struktur yang dapat diterjemahkan menjadi tujuan, kontrol, indikator kinerja, dan mekanisme pengawasan.
5. Best Practices Perbankan: Dari Vendor Compliance Menuju Ecosystem Risk Management
Salah satu referensi penting untuk industri perbankan adalah Principles for the Sound Management of Third-Party Risk yang diterbitkan Basel Committee on Banking Supervision (BCBS) pada 10 Desember 2025.
Prinsip ini mencerminkan perkembangan pengelolaan risiko dari pendekatan outsourcing tradisional menuju pengawasan yang lebih luas terhadap hubungan pihak ketiga.
Bank perlu memahami bahwa risiko tidak hanya berasal dari vendor yang mengelola fungsi operasional secara langsung. Risiko juga dapat muncul dari berbagai hubungan eksternal yang mendukung teknologi, layanan, dan proses bisnis.
Berdasarkan pendekatan tersebut, beberapa best practices yang perlu dibangun adalah:
1. Comprehensive Third-Party Inventory
Bank harus memiliki inventaris vendor dan penyedia jasa yang terintegrasi, termasuk layanan yang didukung, pemilik risiko, tingkat kritikalitas, akses ke sistem, jenis data yang diproses, dan keterkaitan dengan penyedia lainnya.
2. Risk-Based Due Diligence
Asesmen vendor perlu menggunakan pendekatan berdasarkan risiko inheren, sehingga vendor dengan akses data sensitif atau dampak tinggi terhadap layanan kritikal memperoleh kedalaman asesmen yang proporsional.
3. Fourth-Party and Subprocessor Visibility
Bank perlu mengetahui subprocessor dan ketergantungan vendor terhadap pihak lain, termasuk penyedia cloud, data center, dan teknologi pendukung.
4. Contractual Risk Governance
Kontrak perlu mengatur kewajiban keamanan, privasi, kerahasiaan, pelaporan insiden, hak audit, subprocessor, SLA, dukungan pemulihan, retensi, penghapusan data, serta hak terminasi.
5. Continuous Monitoring
Evaluasi vendor tidak cukup dilakukan satu kali dalam setahun. Bank perlu memantau perubahan profil risiko, insiden keamanan, kerentanan, perubahan kepemilikan, status sertifikasi, temuan audit, dan perubahan rantai penyedia.
6. Exit and Concentration Risk Management
Bank harus mempersiapkan strategi pengalihan layanan, pemulihan, portabilitas data, penghapusan data, serta alternatif penyedia untuk mengurangi ketergantungan terhadap satu vendor atau satu ekosistem teknologi.
7. Joint Incident and Resilience Testing
Vendor yang mendukung layanan kritikal perlu dilibatkan dalam pengujian respons insiden, business continuity, disaster recovery, dan skenario kegagalan layanan.
Prinsip utamanya adalah bank harus mampu membuktikan bahwa pengawasan pihak ketiga berjalan sepanjang lifecycle dan tidak berhenti pada kepemilikan sertifikat atau hasil self-assessment vendor.
6. Enam Key Value Strategis dari Integrasi TPRM dan Data Privacy
Integrasi regulasi, standar, framework, dan best practices akan memberikan nilai strategis apabila diterjemahkan ke dalam enam dimensi berikut.
A. Governance and Accountability
TPRM dan Data Privacy perlu ditempatkan dalam kerangka tata kelola enterprise, dengan peran yang jelas antara Direksi, Dewan Komisaris, Komite Pengarah TI, Risk Management, Information Security, Data Protection, Legal, Compliance, Procurement, Internal Audit, serta pemilik layanan bisnis.
Strategic value: memastikan risiko pihak ketiga menjadi tanggung jawab enterprise, bukan sekadar tanggung jawab unit procurement atau TI.
B. Third-Party and Supply Chain Visibility
Bank perlu mengetahui siapa saja pihak yang mendukung layanan, mengakses sistem, dan memproses data pribadi.
Visibilitas perlu mencakup vendor langsung, subprocessor, subcontractor, lokasi pemrosesan, hubungan ketergantungan, dan konsentrasi penyedia layanan.
Strategic value: mengurangi blind spot, meningkatkan transparansi ekosistem, dan memperkuat pengambilan keputusan berdasarkan eksposur risiko yang sebenarnya.
C. Data Privacy and Protection by Design
Pelindungan data pribadi harus menjadi persyaratan sejak tahap perencanaan kerja sama, pemilihan vendor, desain integrasi sistem, hingga penghentian layanan.
Bank perlu memastikan prinsip minimisasi data, pembatasan tujuan, pengendalian akses, enkripsi, pencatatan aktivitas, retensi, dan penghapusan data diterapkan secara konsisten.
Strategic value: mengurangi risiko kebocoran dan penyalahgunaan data, memperkuat kepercayaan nasabah, serta meningkatkan akuntabilitas pemrosesan data.
D. Integrated Risk Assessment and Control Assurance
Bank perlu membangun satu metodologi asesmen yang menggabungkan risiko keamanan informasi, privasi, operasional, legal, kepatuhan, konsentrasi, dan kontinuitas layanan.
Dengan pendekatan unified control architecture, satu kontrol yang memenuhi beberapa persyaratan dapat dinilai secara terintegrasi tanpa menghilangkan kebutuhan bukti yang spesifik.
Strategic value: mengurangi duplikasi asesmen, meningkatkan efisiensi, memperkuat konsistensi kontrol, dan mempermudah audit.
E. Cyber and Operational Resilience
Keberhasilan pengamanan tidak hanya diukur dari seberapa baik bank mencegah insiden, tetapi juga dari kemampuan bank mempertahankan dan memulihkan layanan ketika insiden benar-benar terjadi.
Bank harus mempersiapkan skenario seperti ransomware pada vendor, kegagalan cloud, gangguan data center, kompromi akun privileged, kebocoran data nasabah, dan kegagalan subprocessor.
Strategic value: menjaga ketersediaan layanan finansial kritikal, mengurangi dampak gangguan, dan mempercepat pemulihan operasional.
F. Continuous Monitoring and Risk Intelligence
Bank perlu mengembangkan mekanisme pemantauan berbasis indikator risiko, data insiden, hasil audit, status remediation, SLA, vulnerability management, dan perubahan profil vendor.
Informasi tersebut perlu dikonsolidasikan ke dalam dashboard manajemen agar keputusan tidak hanya didasarkan pada laporan kepatuhan yang bersifat periodik.
Strategic value: memperkuat early warning system, meningkatkan ketepatan respons, dan mengarahkan investasi keamanan pada area dengan dampak risiko tertinggi.
7. Integrated TPRM and Data Privacy Lifecycle
Untuk menghindari fragmentasi antara kebijakan, prosedur, dan penilaian risiko, bank perlu menerapkan lifecycle pengelolaan pihak ketiga yang terintegrasi.
Tahap 1 — Identify and Classify
Melakukan identifikasi vendor, layanan, sistem, jenis data, akses, lokasi pemrosesan, serta tingkat kritikalitas.
Output utama:
- Third-Party Inventory.
- Critical Service Register.
- Data Processing Inventory.
- Vendor Criticality Classification.
Tahap 2 — Risk Assessment and Due Diligence
Melakukan penilaian risiko inheren dan residual yang mencakup keamanan informasi, privasi, kepatuhan, operasional, hukum, dan ketahanan layanan.
Output utama:
- Integrated TPRM Assessment.
- Privacy Assessment dan DPIA jika diperlukan.
- Security Due Diligence.
- Third-Party Risk Register.
Tahap 3 — Contracting and Risk Approval
Memastikan kontrak dan dokumen pendukung mengatur kewajiban keamanan, pengolahan data, pembatasan subprocessor, pelaporan insiden, hak audit, SLA, dan exit strategy.
Output utama:
- Contractual Control Matrix.
- Data Processing Agreement sesuai peran para pihak.
- Risk Acceptance.
- Approval Record.
Tahap 4 — Onboarding and Control Implementation
Memastikan akses dan integrasi telah menerapkan standar pengamanan yang sesuai, termasuk IAM, PAM, enkripsi, logging, segregasi, serta keamanan konektivitas.
Output utama:
- Security Baseline.
- Access Register.
- Data Flow Mapping.
- Onboarding Evidence.
Tahap 5 — Continuous Monitoring and Assurance
Melakukan pemantauan terhadap kinerja vendor, insiden, vulnerability, subprocessor, perubahan layanan, temuan audit, dan efektivitas kontrol.
Output utama:
- Third-Party Risk Dashboard.
- KPI dan KRI.
- Vendor Assurance Report.
- Remediation Tracking.
Tahap 6 — Incident, Resilience, and Exit Management
Menguji kesiapan menghadapi insiden bersama vendor serta memastikan layanan, akses, dan data dapat dikelola ketika hubungan kerja sama berakhir.
Output utama:
- Joint Incident Response Playbook.
- Tabletop Exercise Report.
- Business Continuity dan Disaster Recovery Evidence.
- Exit Strategy.
- Data Return and Deletion Evidence.
Lifecycle ini harus bersifat berulang. Perubahan vendor, layanan, lokasi pemrosesan data, subprocessor, atau tingkat kritikalitas harus memicu evaluasi risiko kembali.
8. Ilustrasi Penerapan pada Ekosistem Perbankan
| Ekosistem | Risiko utama | Fokus pengendalian |
|---|---|---|
| Cloud Provider dan Data Center | Outage, data exposure, konsentrasi penyedia, ketergantungan infrastruktur | Cloud governance, encryption, access control, data mapping, exit strategy |
| Core Banking Support | Privileged access, unauthorized changes, ransomware | PAM, segregation of duties, change management, audit trail |
| Payment Gateway | Fraud, kebocoran data kartu, gangguan transaksi | PCI DSS jika relevan, secure integration, monitoring, incident SLA |
| e-KYC dan Biometric Provider | Penyalahgunaan identitas, kebocoran data sensitif | Privacy assessment, minimisasi data, enkripsi, retention control |
| Call Center dan Collection | Social engineering, disclosure, penyalahgunaan data nasabah | Role-based access, monitoring, DLP, confidentiality |
| Managed SOC atau MSSP | Keterbatasan visibilitas, akses log, keterlambatan eskalasi | SOC SLA, log integrity, incident escalation, assurance |
Pemetaan tersebut menunjukkan bahwa kebutuhan kontrol tidak dapat disamakan untuk semua vendor. Penyedia yang memiliki akses ke data biometrik atau mendukung transaksi kritikal membutuhkan kedalaman asesmen dan pengawasan yang berbeda dibanding penyedia dengan akses dan dampak yang terbatas.
9. Mengukur Keberhasilan: Dari Compliance Metrics Menuju Cyber Resilience Metrics
Program TPRM dan Data Privacy akan sulit menunjukkan nilai bisnis apabila keberhasilannya hanya diukur dari jumlah vendor yang telah mengisi kuesioner atau persentase dokumen yang telah diselesaikan.
Bank perlu mengembangkan indikator yang menghubungkan efektivitas kontrol dengan risiko dan ketahanan layanan.
Beberapa indikator yang direkomendasikan adalah:
| Dimensi | Key Performance / Risk Indicator |
|---|---|
| Governance | Persentase vendor kritikal yang memiliki risk owner dan approval yang valid |
| Third-Party Visibility | Persentase vendor kritikal dengan pemetaan subprocessor dan dependency |
| Data Privacy | Persentase pemrosesan data pihak ketiga yang memiliki pemetaan, dasar pemrosesan, dan pengaturan kontraktual yang sesuai |
| Security Assurance | Persentase vendor berisiko tinggi yang telah menyelesaikan due diligence dan remediation |
| Vulnerability Management | Jumlah temuan kritikal yang melewati SLA remediation |
| Incident Management | Mean Time to Detect, Mean Time to Respond, dan waktu pemulihan untuk insiden yang melibatkan vendor |
| Operational Resilience | Persentase layanan kritikal yang telah menjalani pengujian BCP/DR dan skenario kegagalan vendor |
| Exit Readiness | Persentase vendor kritikal dengan exit plan, alternatif layanan, dan prosedur penghapusan data yang diuji |
Target indikator perlu ditetapkan berdasarkan baseline, risk appetite, toleransi gangguan, klasifikasi data, dan kewajiban regulasi yang relevan.
Yang terpenting, indikator tersebut harus dapat menjawab pertanyaan manajemen: apakah risiko berkurang, apakah layanan lebih tangguh, dan apakah bank lebih siap menghadapi gangguan?
10. Roadmap Implementasi Integrated GRC, TPRM, dan Data Privacy
Implementasi dapat dilakukan secara bertahap agar tidak menjadi proyek dokumentasi yang besar tanpa dampak operasional.
Fase 1 — Regulatory and Risk Visibility (0–3 bulan)
- Regulatory mapping dan gap assessment.
- Penyelarasan kebijakan TPRM dan Data Privacy.
- Inventarisasi vendor dan layanan kritikal.
- Identifikasi data pribadi dan aliran data.
- Penilaian awal risiko inheren dan konsentrasi vendor.
Hasil: bank memiliki gambaran eksposur risiko serta daftar prioritas pengendalian.
Fase 2 — Integrated Governance and Control Architecture (3–6 bulan)
- Unified TPRM dan Privacy Assessment.
- Control mapping ISO, NIST, dan ketentuan OJK.
- Penyusunan standar minimum keamanan dan privasi vendor.
- Penguatan DPA dan contractual clauses.
- Penetapan risk ownership, risk scoring, dan risk acceptance.
Hasil: terbentuk mekanisme pengelolaan risiko dan kontrol yang terintegrasi.
Fase 3 — Continuous Assurance and Resilience (6–12 bulan)
- Implementasi dashboard KPI/KRI.
- Continuous monitoring vendor kritikal.
- Vendor assurance dan remediation tracking.
- Joint incident response exercise.
- Pengujian BCP/DR dan exit strategy.
- Pelaporan risiko terintegrasi kepada manajemen dan komite terkait.
Hasil: bank memiliki mekanisme pengawasan yang berkelanjutan dan kesiapan ketahanan operasional yang dapat diuji.
11. Tantangan Strategis yang Harus Dihindari
Dalam praktik implementasi, terdapat beberapa kelemahan yang dapat mengurangi efektivitas integrasi TPRM dan Data Privacy.
Pertama, fragmented governance. Unit TI, Risk, Legal, Compliance, Procurement, dan Data Protection menjalankan asesmen masing-masing tanpa satu metodologi risiko dan mekanisme eskalasi yang konsisten.
Kedua, checkbox-based assessment. Evaluasi vendor lebih berorientasi pada kelengkapan kuesioner daripada validasi bukti dan efektivitas pengendalian.
Ketiga, certificate-driven assurance. Sertifikasi ISO atau laporan assurance vendor dianggap cukup untuk membuktikan keamanan, tanpa memeriksa ruang lingkup, pengecualian, periode penilaian, dan kesesuaian kontrol dengan layanan bank.
Keempat, limited fourth-party visibility. Bank hanya mengenali vendor langsung tetapi tidak memahami ketergantungan vendor terhadap subprocessor dan penyedia teknologi lain.
Kelima, privacy as a legal-only responsibility. Pelindungan data pribadi dipandang sebagai tugas legal atau compliance, bukan sebagai persyaratan desain sistem, pengamanan teknologi, dan pengawasan operasional.
Keenam, untested resilience. Bank memiliki BCP, DRP, SLA, dan exit clause, tetapi belum pernah menguji apakah mekanisme tersebut benar-benar dapat dijalankan ketika vendor mengalami gangguan.
Mengatasi enam tantangan ini membutuhkan perubahan dari pendekatan administrasi kepatuhan menuju pengelolaan risiko berbasis bukti, pengukuran, dan pengujian.
12. Penutup: From Compliance Assurance to Enterprise Cyber Resilience
Integrasi Third-Party Risk Management dan Data Privacy bukan sekadar penyelarasan dokumen kebijakan, standar, framework, atau kuesioner penilaian vendor. Lebih dari itu, integrasi ini merupakan upaya membangun arsitektur tata kelola risiko yang menghubungkan keamanan informasi, pelindungan data pribadi, risiko operasional, kepatuhan regulasi, dan kontinuitas layanan dalam satu mekanisme pengendalian enterprise.
Regulasi memberikan dasar kewajiban dan akuntabilitas. Standar internasional membantu menerjemahkannya ke dalam sistem manajemen dan kontrol yang terukur. Framework menyediakan struktur untuk mengidentifikasi, memprioritaskan, serta mengelola risiko. Sementara itu, best practices memastikan seluruh mekanisme tersebut dapat berjalan dalam kondisi operasional nyata.
Bagi industri perbankan, keberhasilan TPRM tidak cukup diukur dari berapa banyak vendor yang telah dinilai, berapa sertifikat yang telah dikumpulkan, atau berapa dokumen yang telah disetujui. Ukuran keberhasilan yang sesungguhnya adalah kemampuan bank dalam memahami eksposur risiko ekosistem, mengendalikan pemrosesan data, mendeteksi ancaman, merespons insiden, menjaga layanan kritikal, serta memulihkan operasional ketika terjadi gangguan.
Pada akhirnya, bank harus bergerak dari perspektif vendor compliance menuju ecosystem risk management; dari sekadar data protection compliance menuju privacy accountability; dan dari pendekatan cybersecurity prevention menuju enterprise cyber resilience.
Karena cyber resilience tidak hanya ditentukan oleh seberapa kuat pertahanan internal sebuah bank, tetapi juga oleh seberapa baik bank mengelola seluruh pihak yang menjadi bagian dari ekosistem bisnis, teknologi, dan data yang dipercayainya.
Strategic takeaway: The objective of integrated GRC, TPRM, and Data Privacy is not merely to ensure that third parties comply with security requirements. It is to ensure that the bank remains trusted, accountable, operationally resilient, and capable of recovering when its extended digital ecosystem is compromised.
Referensi Utama
- Republik Indonesia. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Dokumen resmi BPK.
- Otoritas Jasa Keuangan. POJK Nomor 11/POJK.03/2022 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum. Dokumen OJK.
- Otoritas Jasa Keuangan. PADK Nomor 1 Tahun 2026 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum. Dokumen OJK.
- ISO/IEC. ISO/IEC 27001:2022 — Information Security Management Systems.
- ISO/IEC. ISO/IEC 27701:2025 — Privacy Information Management Systems. ISO official page.
- ISO/IEC. ISO/IEC 27036-2:2022 — Cybersecurity, Supplier Relationships, Part 2: Requirements. ISO official page.
- NIST. The NIST Cybersecurity Framework (CSF) 2.0. Official publication.
- NIST. NIST Privacy Framework. Official resource.
- NIST. SP 800-161 Rev. 1 Update 1 — Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations. Official publication.
- Basel Committee on Banking Supervision. Principles for the Sound Management of Third-Party Risk, 10 December 2025. BIS official publication.
- PCI Security Standards Council. PCI DSS v4.0.1, apabila lingkungan dan aktivitas pemrosesan data pemegang kartu berada dalam ruang lingkup penerapannya.
Catatan: Referensi standar dan framework di atas digunakan sebagai acuan implementasi dan praktik baik, bukan sebagai pengganti ketentuan hukum. Penerapannya perlu disesuaikan dengan jenis bank, ruang lingkup layanan, jenis data, profil risiko, dan ketentuan regulator yang berlaku. BCBS merupakan referensi prudensial internasional dan tidak otomatis menjadi regulasi domestik tanpa adopsi atau pemberlakuan oleh otoritas yang berwenang.