
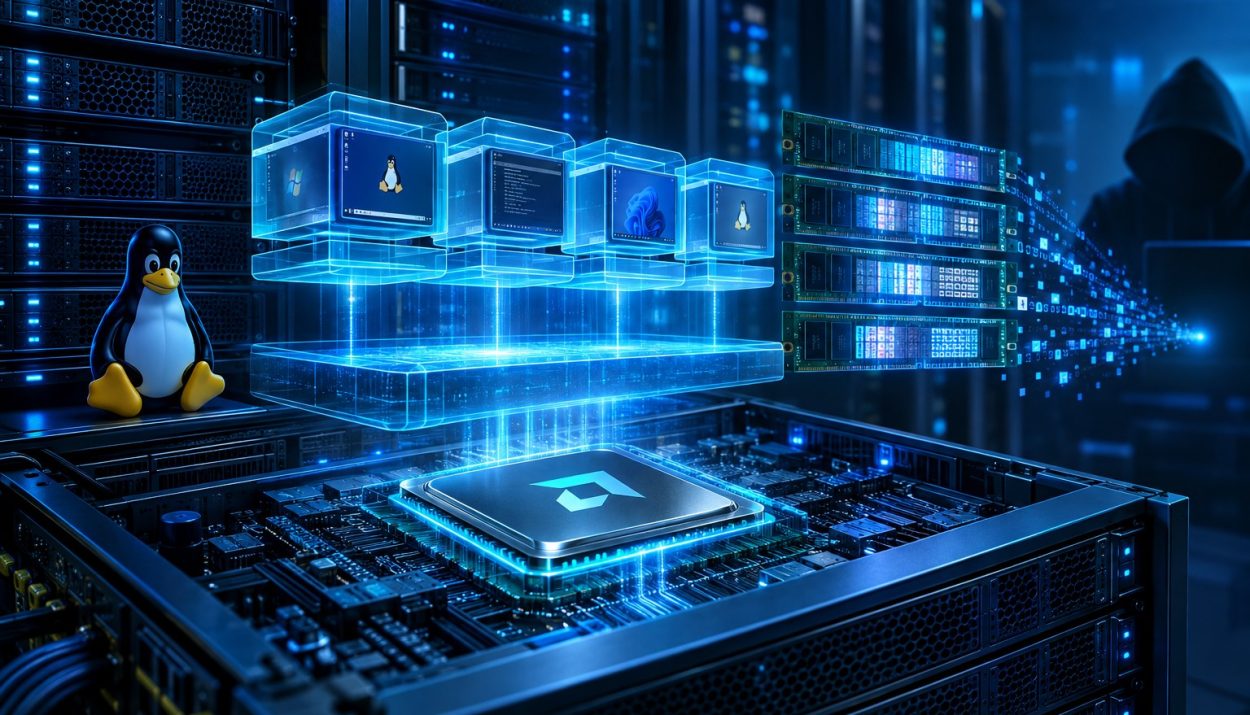
Kerentanan pada Linux KVM memungkinkan sebuah virtual machine (VM) membaca memori host pada sistem berbasis prosesor AMD dengan fitur nested virtualization aktif. Celah yang dilacak sebagai CVE-2026-99312 ini menjadi perhatian karena memori host pada server cloud bersama berpotensi berisi data milik VM lain.
Peneliti keamanan Oren Yomtov dari Terra Security menemukan bug tersebut dan melaporkannya melalui program bug bounty DigitalOcean. DigitalOcean mengonfirmasi bahwa pengujian berhasil pada infrastrukturnya dan kemudian menerapkan perbaikan pada armada server mereka.
Apa Itu CVE-2026-99312?
CVE-2026-99312 merupakan masalah pada subsistem Kernel-based Virtual Machine (KVM) Linux, khususnya dukungan nested virtualization pada host AMD. Nested virtualization memungkinkan sebuah VM menjalankan hypervisor dan VM lain di dalamnya.
Dalam pengujian di salah satu Droplet, peneliti dilaporkan berhasil membaca sekitar 127 GB memori RAM host. Akses tersebut dilakukan dari VM yang dikendalikan peneliti dan memori dipetakan dalam mode read-only. Pada uji terpisah di server AMD bare-metal milik peneliti, mereka juga menunjukkan kemampuan menulis 32 byte ke halaman memori kernel host.
Eksperimen tersebut membutuhkan akses root di dalam VM yang dikendalikan peneliti. Jadi, celah ini bukan serangan yang dapat dilakukan hanya dengan mengirim trafik dari internet ke server.
Bagaimana Bug Ini Terjadi?
KVM mengandalkan mekanisme pemetaan memori untuk membatasi akses VM terhadap memori fisik host. Salah satunya adalah Nested Page Table (NPT), yang membantu menerjemahkan alamat memori VM menjadi alamat memori fisik.
Bug terjadi ketika KVM menangani sinyal reset prosesor bernama INIT pada kondisi tertentu saat nested virtualization berjalan. Dalam skenario tersebut, konteks Memory Management Unit (MMU) tidak di-reset dengan benar. Akibatnya, pointer dapat tetap merujuk ke halaman memori yang sudah dibebaskan.
Ketika halaman itu kemudian digunakan kembali, guest dapat memanipulasi isinya. CPU kemudian berpotensi memperlakukan data yang dimanipulasi tersebut sebagai tabel pemetaan memori, sehingga VM dapat mengakses halaman fisik host yang seharusnya tidak dapat dijangkau.
Sistem yang Terdampak
- Host Linux yang menggunakan prosesor AMD.
- KVM dengan nested virtualization aktif.
- Kernel yang belum menerima patch perbaikan.
Host KVM berbasis Intel tidak terdampak oleh bug spesifik ini. Sejumlah penyedia cloud juga tidak rentan jika nested virtualization pada host AMD mereka tidak diaktifkan.
Seberapa Serius Dampaknya?
Penilaian tingkat keparahan berbeda antar pihak. Tim CVE Linux memberi skor CVSS 8.8 (High), sementara Red Hat memberikan penilaian awal Moderate dengan skor 5.6, dengan mempertimbangkan kondisi eksploitasi dan dampak yang dinilai pada produknya. DigitalOcean menganggap temuan ini kritis bagi lingkungan cloud mereka.
Jika berhasil dieksploitasi, risiko utamanya mencakup kebocoran data dari memori host, kemungkinan paparan informasi milik VM lain pada server yang sama, serta gangguan integritas atau ketersediaan sistem. Namun, laporan yang tersedia menyebut belum ada bukti eksploitasi di luar penelitian dan belum ada kode exploit publik.
Patch dan Mitigasi
Perbaikan telah dimasukkan ke kernel Linux upstream. Versi stable yang mencantumkan perbaikan antara lain:
- Linux 7.3.5
- Linux 6.18.64
- Linux 6.12.118
Administrator perlu memeriksa kernel dari distribusi yang digunakan, karena distro dapat menerapkan patch melalui mekanisme backport dan nomor versi tidak selalu sama dengan versi upstream.
Langkah yang disarankan:
- Identifikasi host KVM yang menggunakan CPU AMD.
- Periksa apakah nested virtualization aktif dengan perintah
cat /sys/module/kvm_amd/parameters/nested. Nilai1atauYberarti aktif. - Segera pasang pembaruan kernel yang telah memuat patch CVE-2026-99312.
- Reboot host agar kernel yang telah diperbarui benar-benar digunakan.
- Jika patch belum tersedia, pertimbangkan untuk menonaktifkan nested virtualization sementara, setelah memastikan tidak mengganggu workload VM.
Mitigasi sementara dapat dilakukan melalui konfigurasi modul KVM AMD dengan opsi nested=0, kemudian reboot host. Perlu diperhatikan bahwa tindakan ini akan membuat VM tidak dapat menjalankan VM lain di dalamnya.
Pelajaran bagi Pengelola Infrastruktur Virtualisasi
CVE-2026-99312 menjadi pengingat bahwa isolasi VM sangat bergantung pada keamanan hypervisor dan kernel host. Memperbarui sistem operasi di dalam guest VM saja tidak menyelesaikan masalah, karena perbaikan harus diterapkan pada host yang menjalankan KVM.
Organisasi yang mengoperasikan private cloud, server virtualisasi, atau layanan hosting berbasis AMD sebaiknya memeriksa konfigurasi nested virtualization dan memprioritaskan pembaruan kernel. Pengelolaan patch host, pemantauan konfigurasi hypervisor, serta pembatasan akses VM yang tidak tepercaya tetap menjadi bagian penting dari keamanan infrastruktur.