
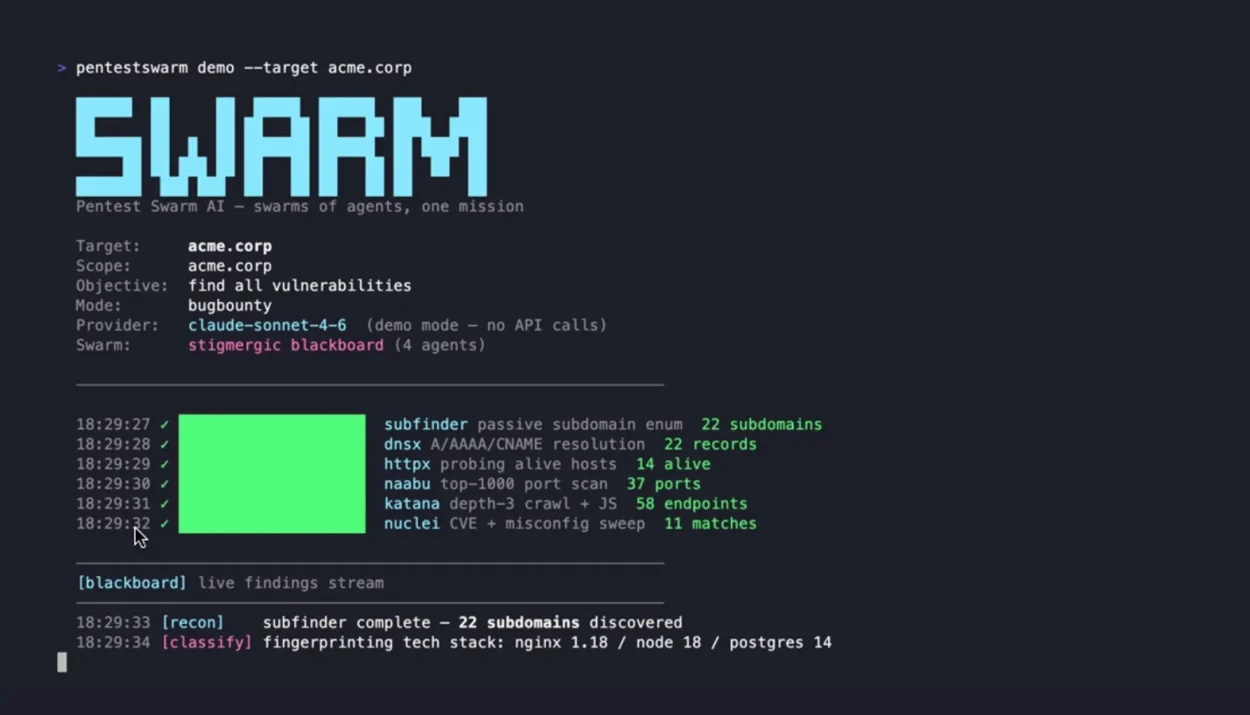
Pengantar
Perkembangan Artificial Intelligence (AI) mulai membawa perubahan besar di dunia cybersecurity. Jika sebelumnya AI lebih banyak digunakan untuk membantu menganalisis data atau membuat kode, sekarang AI mulai digunakan untuk membantu proses penetration testing (pentest).
Salah satu konsep yang menarik adalah Pentest Swarm AI.
Berbeda dengan pendekatan AI biasa yang hanya menggunakan satu agent untuk menjalankan tugas, Pentest Swarm AI menggunakan beberapa AI agent yang bekerja secara bersama-sama. Setiap agent dapat diberikan tugas yang berbeda, seperti melakukan reconnaissance, menganalisis target, mencari vulnerability, atau membantu menyusun laporan.
Konsep ini mirip dengan sebuah tim pentester, tetapi sebagian pekerjaan dilakukan oleh AI.
Apa Itu Pentest Swarm AI?
Pentest Swarm AI adalah konsep penggunaan multi-agent AI untuk membantu menjalankan proses penetration testing.
Istilah swarm berarti sekumpulan agent yang bekerja secara bersama-sama untuk mencapai tujuan tertentu.
Dalam konteks pentest, setiap AI agent dapat memiliki peran yang berbeda.
Misalnya:
- Recon Agent bertugas mengumpulkan informasi tentang target.
- Scanner Agent membantu menemukan port dan service yang terbuka.
- Web Agent menganalisis aplikasi web.
- Vulnerability Agent membantu mengidentifikasi kemungkinan vulnerability.
- Analysis Agent menganalisis hasil dari agent lainnya.
- Report Agent membantu menyusun hasil pengujian menjadi laporan.
Dengan pendekatan ini, proses pentest tidak hanya bergantung pada satu AI agent.
Mengapa Menggunakan Banyak AI Agent?
Salah satu masalah ketika menggunakan satu AI agent adalah agent tersebut harus menangani banyak pekerjaan sekaligus.
Contohnya, satu agent harus melakukan:
Reconnaissance
      ↓
Scanning
      ↓
Vulnerability Analysis
      ↓
Validation
      ↓
Reporting
Dengan pendekatan swarm, pekerjaan dapat dibagi menjadi beberapa agent.
Contohnya:
                Pentest Swarm
                     │
       ┌─────────────┼─────────────┐
       │             │             │
   Recon Agent   Web Agent    Network Agent
       │             │             │
       └─────────────┼─────────────┘
                     ↓
              Analysis Agent
                     ↓
               Report Agent
Setiap agent fokus pada tugas tertentu, kemudian hasilnya dikirimkan ke agent lain.
Bagaimana Cara Kerjanya?
Secara sederhana, Pentest Swarm AI dapat bekerja melalui beberapa tahapan.
1. Menentukan Target
Proses dimulai dengan menentukan target yang sudah mendapatkan izin untuk diuji.
Misalnya sebuah perusahaan memberikan izin untuk melakukan security assessment terhadap:
https://example.localAI kemudian mendapatkan informasi mengenai scope pengujian.
Scope sangat penting karena pentest tidak boleh dilakukan secara sembarangan terhadap sistem yang tidak mendapatkan izin.
2. Reconnaissance
Recon Agent kemudian melakukan pengumpulan informasi.
Informasi yang dapat dikumpulkan antara lain:
- domain dan subdomain
- teknologi yang digunakan
- service yang tersedia
- endpoint aplikasi
- struktur aplikasi
- informasi DNS
- informasi HTTP
Tujuannya adalah mendapatkan gambaran mengenai target.
Misalnya agent menemukan:
example.local
├── www
├── api
├── admin
└── mail
Informasi tersebut kemudian diberikan kepada agent lainnya.
3. Scanning
Setelah informasi awal diperoleh, agent berikutnya dapat melakukan analisis terhadap service yang tersedia.
Misalnya ditemukan:
80/tcp   HTTP
443/tcp  HTTPS
22/tcp   SSH
AI dapat membantu menghubungkan informasi tersebut dengan teknologi yang digunakan oleh target.
Misalnya:
Web Server : Nginx
Framework  : Laravel
Database   : MySQL
Hasil scanning kemudian dikirimkan ke agent analisis.
4. Vulnerability Analysis
Tahap berikutnya adalah mencari kemungkinan vulnerability.
AI dapat membantu mencocokkan informasi yang ditemukan dengan vulnerability yang sudah diketahui.
Contohnya:
Technology
     ↓
Version Detection
     ↓
Known Vulnerabilities
     ↓
Risk Analysis
Agent dapat membantu menjawab pertanyaan seperti:
Apakah versi software yang digunakan memiliki vulnerability yang sudah diketahui?
Namun, hasil dari AI tetap perlu diverifikasi.
AI tidak selalu benar dan bisa menghasilkan false positive atau bahkan melewatkan vulnerability tertentu.
AI Agent Saling Berkomunikasi
Inilah bagian menarik dari konsep Pentest Swarm.
Agent tidak bekerja sendiri-sendiri.
Mereka dapat saling mengirimkan informasi.
Contohnya:
Recon Agent
     │
     ↓
Menemukan API
     │
     ↓
Web Agent
     │
     ↓
Menganalisis endpoint API
     │
     ↓
Analysis Agent
     │
     ↓
Menentukan prioritas temuan
Dengan mekanisme tersebut, informasi yang ditemukan oleh satu agent dapat digunakan oleh agent lainnya.
Misalnya Recon Agent menemukan endpoint:
/api/v1/usersInformasi tersebut dapat diberikan kepada Web Agent untuk dianalisis lebih lanjut.
Peran AI Orchestrator
Dalam sistem multi-agent, biasanya diperlukan sebuah komponen yang berfungsi sebagai orchestrator.
Orchestrator dapat dianggap sebagai koordinator tim.
Tugasnya antara lain:
- membagi pekerjaan
- menentukan agent yang digunakan
- mengirimkan hasil antar-agent
- mengatur urutan pekerjaan
- menggabungkan hasil
- menentukan pekerjaan berikutnya
Contohnya:
                 Orchestrator
                      │
        ┌─────────────┼─────────────┐
        ↓             ↓             ↓
   Recon Agent    Web Agent    Network Agent
        │             │             │
        └─────────────┼─────────────┘
                      ↓
                Analysis Agent
                      ↓
                 Report Agent
Dengan adanya orchestrator, sistem dapat menjadi lebih terstruktur.
Apakah Pentest Swarm AI Sama dengan Automated Pentest?
Tidak sepenuhnya.
Automated pentest biasanya berarti proses pentest yang banyak dilakukan secara otomatis menggunakan tools dan workflow tertentu.
Sedangkan Pentest Swarm AI menggunakan pendekatan multi-agent AI, di mana agent dapat melakukan reasoning, menggunakan tools, menerima hasil dari agent lain, dan menentukan langkah berikutnya berdasarkan informasi yang diperoleh.
Perbedaannya dapat digambarkan seperti ini:
| Pendekatan | Karakteristik |
|---|---|
| Manual Pentest | Pentester melakukan sebagian besar pekerjaan |
| Automated Pentest | Workflow dan tools menjalankan pekerjaan secara otomatis |
| AI-Assisted Pentest | AI membantu pentester |
| AI Agent Pentest | Agent AI dapat menjalankan beberapa tugas secara mandiri |
| Pentest Swarm AI | Banyak AI agent bekerja sama dalam satu workflow |
Apa Keuntungannya?
Ada beberapa potensi keuntungan dari pendekatan ini.
1. Pembagian Pekerjaan
Pekerjaan dapat dibagi ke beberapa agent.
Satu agent tidak perlu menangani seluruh proses.
2. Paralelisasi
Beberapa pekerjaan yang tidak saling bergantung dapat dilakukan secara bersamaan.
Misalnya:
            Target
              │
      ┌───────┼───────┐
      ↓       ↓       ↓
    Web     Network   API
    Agent    Agent    Agent
Hal ini berpotensi mempercepat proses assessment.
3. Spesialisasi Agent
Setiap agent dapat memiliki instruksi dan tools yang berbeda.
Misalnya Web Agent fokus pada aplikasi web, sementara Network Agent fokus pada infrastruktur jaringan.
4. Knowledge Sharing
Hasil dari satu agent dapat menjadi input untuk agent lainnya.
Ini membuat proses pengujian menjadi lebih dinamis.
5. Skalabilitas
Ketika sistem menjadi lebih kompleks, agent tambahan dapat digunakan untuk tugas tertentu.
Misalnya menambahkan:
Cloud Security Agent
Container Security Agent
API Security Agent
Mobile Security Agent
Tetapi Ada Tantangannya
Pentest Swarm AI bukan berarti AI dapat menggantikan pentester manusia sepenuhnya.
Ada beberapa tantangan yang harus diperhatikan.
False Positive
AI dapat menganggap sesuatu sebagai vulnerability padahal sebenarnya bukan.
Contohnya:
AI menemukan:
Potential SQL Injection

Setelah diverifikasi:
Tidak vulnerable
Karena itu hasil AI harus divalidasi.
False Negative
Sebaliknya, AI juga bisa gagal menemukan vulnerability yang sebenarnya ada.
Ini menjadi alasan mengapa pengujian manual masih penting.
Kesalahan Reasoning
AI dapat mengambil kesimpulan berdasarkan informasi yang tidak lengkap.
Misalnya:
Service ditemukan
       ↓
AI menganggap vulnerable
       ↓
Kesimpulan ternyata salah
Karena itu AI sebaiknya diposisikan sebagai asisten, bukan sebagai satu-satunya sumber keputusan teknis.
Masalah Keamanan Agent
Multi-agent system juga memiliki attack surface baru.
Misalnya:
- prompt injection
- malicious tool output
- credential exposure
- data leakage
- agent hijacking
- excessive permissions
Jika agent diberikan akses ke tools yang memiliki hak tinggi, risiko tersebut menjadi semakin penting.
Bagaimana dengan Keamanan?
Ini merupakan bagian yang sangat penting.
Pentest Swarm AI harus bekerja dalam scope yang jelas.
Misalnya:
Allowed:
example.com
*.example.com

Not Allowed:
bank.com
government.go.id
third-party.com
AI agent juga sebaiknya menggunakan prinsip least privilege.
Artinya agent hanya mendapatkan akses yang memang diperlukan.
Misalnya agent reconnaissance tidak harus memiliki credential administrator.
Recon Agent
   ↓
Read-only access

Analysis Agent
   ↓
Read-only data

Testing Agent
   ↓
Limited testing permission
Pendekatan seperti ini dapat mengurangi dampak apabila salah satu agent mengalami masalah.
Pentest Swarm AI dan Pentester Manusia
Pertanyaannya kemudian:
Apakah AI akan menggantikan pentester?
Untuk saat ini, lebih tepat melihat AI sebagai alat bantu.
Pentester manusia tetap memiliki peran penting dalam:
- menentukan scope
- memahami konteks bisnis
- memvalidasi temuan
- menentukan risiko
- melakukan manual testing
- memahami dampak vulnerability
- menyusun rekomendasi
- mengambil keputusan akhir
AI dapat membantu mengurangi pekerjaan yang repetitif sehingga pentester dapat lebih fokus pada analisis yang membutuhkan pemahaman manusia.
Contoh Arsitektur Sederhana
Secara sederhana, sebuah Pentest Swarm AI dapat memiliki arsitektur seperti berikut:
                  User / Pentester
                         │
                         ↓
                  AI Orchestrator
                         │
       ┌─────────────────┼─────────────────┐
       ↓                 ↓                 ↓
 Recon Agent        Web Agent        Network Agent
       │                 │                 │
       └─────────────────┼─────────────────┘
                         ↓
                  Analysis Agent
                         │
                         ↓
                   Validation
                         │
                         ↓
                   Report Agent
                         │
                         ↓
                 Pentest Report
Tools keamanan dapat ditempatkan di belakang masing-masing agent sesuai kebutuhan dan scope pengujian.
Contohnya:
Recon Agent
    ↓
Recon Tools

Web Agent
    ↓
Web Security Tools

Network Agent
    ↓
Network Security Tools

Analysis Agent
    ↓
Vulnerability Database
Masa Depan Pentest dengan AI
Konsep Pentest Swarm AI menunjukkan bahwa penggunaan AI dalam cybersecurity kemungkinan tidak hanya berbentuk satu chatbot yang menjawab pertanyaan.
Perkembangannya dapat menuju sistem yang terdiri dari banyak agent dengan fungsi berbeda.
Misalnya:
Recon Agent
     ↓
Scanning Agent
     ↓
Web Agent
     ↓
Cloud Agent
     ↓
Exploit Validation Agent
     ↓
Risk Analysis Agent
     ↓
Report Agent
Pentester manusia kemudian berperan sebagai supervisor yang mengawasi proses dan memvalidasi hasilnya.
Model seperti ini dapat membuat proses security testing menjadi lebih terstruktur dan membantu mengurangi pekerjaan repetitif.
Kesimpulan
Pentest Swarm AI adalah konsep yang menggabungkan penetration testing dengan multi-agent AI. Alih-alih menggunakan satu AI untuk menangani seluruh pekerjaan, beberapa agent dapat diberikan tugas yang berbeda dan kemudian berkolaborasi melalui sebuah orchestrator.
Konsepnya dapat dianalogikan seperti sebuah tim pentester digital:
satu agent melakukan reconnaissance, agent lain menganalisis web, agent lainnya memeriksa jaringan, sementara agent lain menggabungkan dan menyusun hasilnya.
Namun, teknologi ini tetap memiliki keterbatasan. AI dapat menghasilkan false positive, false negative, dan kesalahan analisis. Karena itu, validasi oleh pentester manusia tetap penting, terutama untuk memastikan bahwa hasil pengujian benar, aman, dan sesuai dengan scope.
Pada akhirnya, Pentest Swarm AI bukan hanya tentang membuat AI melakukan lebih banyak pekerjaan. Yang lebih menarik adalah bagaimana banyak AI agent dapat bekerja sebagai sebuah tim, berbagi informasi, menggunakan tools, dan menyelesaikan tahapan security assessment secara terkoordinasi.