

Pengantar
Artificial Intelligence (AI) semakin banyak digunakan dalam berbagai bidang, termasuk cybersecurity. Namun, teknologi yang sama juga dapat dimanfaatkan oleh pihak yang memiliki tujuan jahat.
Salah satu perkembangan yang perlu diperhatikan adalah penggunaan AI untuk membantu mengotomatisasi serangan siber. Anthropic, perusahaan di balik Claude, mengungkap adanya sejumlah kelompok ancaman yang menyalahgunakan Claude untuk melakukan berbagai aktivitas siber.
Penggunaan AI dalam kasus ini bukan hanya untuk membantu menulis kode. AI dimanfaatkan untuk menjalankan berbagai tahapan operasi, mulai dari mencari target, menemukan kerentanan, mengembangkan exploit, mencuri kredensial, mengumpulkan data, hingga membantu proses pencurian data.
Perkembangan ini menunjukkan bahwa AI mulai bergerak dari sekadar assistant menjadi bagian dari operator dalam sebuah operasi siber.
Dari AI Assistant Menjadi Cyber Operator
Pada awal perkembangan AI generatif, hacker biasanya menggunakan AI sebagai alat bantu.
Misalnya, mereka meminta AI untuk:
- menjelaskan kode program,
- membantu memperbaiki error,
- membuat script,
- menjelaskan vulnerability,
- atau membantu melakukan reconnaissance.
Manusia masih melakukan sebagian besar proses.
Namun, penggunaan AI kini mulai berubah.
Dengan bantuan AI agent dan berbagai tool yang dapat diakses oleh model, sebagian pekerjaan dapat dijalankan secara otomatis.
Gambaran sederhananya:
Reconnaissance
      ↓
Mencari Vulnerability
      ↓
Exploit
      ↓
Mencuri Credential
      ↓
Mengumpulkan Data
      ↓
Exfiltration
Semakin banyak tahapan yang dapat dilakukan secara otomatis, semakin sedikit intervensi manusia yang diperlukan.
Inilah yang membuat konsep agentic AI menjadi perhatian serius dalam cybersecurity.
Apa Itu Generative Threat Groups?
Anthropic menggunakan istilah Generative Threat Groups (GTGs) untuk menggambarkan kelompok yang menggunakan AI generatif dalam aktivitas berbahaya.
Kelompok tersebut memiliki latar belakang yang berbeda-beda.
Ada yang berkaitan dengan aktivitas cybercrime, kelompok yang diduga memiliki hubungan dengan negara tertentu, penyedia spyware, hingga kelompok yang melakukan operasi propaganda.
Aktivitas yang ditemukan mencakup berbagai jenis ancaman, seperti:
- reconnaissance,
- vulnerability research,
- exploit development,
- phishing,
- credential theft,
- malware development,
- data collection,
- surveillance,
- dan propaganda.
Hal yang menjadi perhatian bukan hanya jenis aktivitasnya, tetapi seberapa jauh AI dapat membantu mengotomatisasi aktivitas tersebut.
Hacker Menggunakan AI untuk Menghindari Deteksi
Salah satu perkembangan yang menarik adalah penggunaan AI untuk membantu menghindari sistem keamanan.
Dalam salah satu kasus yang diungkap Anthropic, sebuah kelompok ancaman menggunakan Claude dalam operasi yang berkaitan dengan malware.
AI tidak hanya digunakan untuk membantu membuat malware.
AI juga dapat digunakan untuk memonitor apakah aktivitas atau malware tersebut terdeteksi.
Jika ditemukan indikasi bahwa malware terdeteksi, proses dapat dilanjutkan dengan melakukan perubahan terhadap kode dan membangun kembali malware tersebut.
Sederhananya:
Malware dibuat
     ↓
Dijalankan
     ↓
Apakah terdeteksi?
     ↓
   Ya
     ↓
Modifikasi
     ↓
Build ulang
     ↓
Diuji kembali
Kemampuan seperti ini menunjukkan perubahan besar dalam cara AI dapat digunakan oleh attacker.
Sebelumnya, proses tersebut membutuhkan operator manusia yang memiliki kemampuan teknis.
Dengan AI, sebagian proses dapat dilakukan dengan lebih cepat dan berulang.
AI Digunakan untuk Mencari Kerentanan
AI juga dapat digunakan dalam vulnerability research.
Dalam laporan Anthropic, terdapat aktivitas yang menggunakan Claude untuk membantu melakukan reconnaissance dan penelitian terhadap kerentanan pada sistem dan perangkat jaringan.
AI dapat membantu menganalisis informasi dalam jumlah besar dengan cepat.
Misalnya:
Target
  ↓
Informasi teknologi
  ↓
Versi software
  ↓
Kemungkinan vulnerability
  ↓
Analisis exploit
Bagi attacker, kemampuan seperti ini sangat berharga karena proses pencarian target dan kerentanan biasanya membutuhkan banyak waktu.
AI dapat membantu mempercepat proses tersebut.
Supply Chain Attack Menjadi Lebih Berbahaya
Ancaman lain yang perlu diperhatikan adalah supply chain attack.
Dalam serangan jenis ini, attacker tidak selalu menyerang perusahaan secara langsung.
Mereka dapat mencoba menyerang vendor, software provider, SaaS provider, atau pihak ketiga yang memiliki akses ke banyak organisasi.
Gambaran sederhananya:
Attacker
   ↓
Vendor
   ↓
Customer
   ↓
Data
Jika sebuah vendor berhasil dikompromikan, attacker berpotensi mendapatkan akses ke banyak pelanggan sekaligus.
AI dapat digunakan untuk membantu proses reconnaissance, mencari informasi mengenai target, mengidentifikasi akses yang tersedia, dan mengelola data yang diperoleh.
Hal ini membuat otomatisasi menjadi sangat menarik bagi attacker.
AI untuk Credential Theft dan Phishing
AI juga dapat membantu aktivitas phishing dan pencurian kredensial.
Contohnya adalah pembuatan halaman login palsu yang menyerupai layanan resmi.
Workflow-nya dapat terlihat seperti:
Membuat halaman palsu
       ↓
Membuat infrastructure
       ↓
Mengirim phishing
       ↓
Korban memasukkan credential
       ↓
Credential dikumpulkan
Jika sebelumnya operator harus melakukan banyak pekerjaan secara manual, AI agent dapat membantu mengotomatisasi beberapa tahapan tersebut.
Ini menjadi masalah serius karena phishing sendiri sudah menjadi salah satu metode serangan yang banyak digunakan.
Ancaman AI Tidak Hanya untuk Hacking
Penyalahgunaan AI tidak berhenti pada serangan terhadap komputer atau jaringan.
AI juga dapat digunakan untuk aktivitas seperti:
Propaganda
AI dapat digunakan untuk membuat konten dalam jumlah besar.
Misalnya:
- artikel palsu,
- komentar,
- posting media sosial,
- konten politik,
- dan materi untuk memengaruhi opini publik.
Surveillance
AI juga dapat membantu mengumpulkan dan menganalisis informasi mengenai seseorang atau kelompok.
Pengembangan Teknologi Berbahaya
AI bahkan dapat dimanfaatkan untuk membantu penelitian dan pengembangan teknologi yang memiliki potensi digunakan untuk tujuan berbahaya.
Artinya, masalah AI security tidak hanya berkaitan dengan cybersecurity tradisional.
Dampaknya dapat masuk ke berbagai sektor.
Mengapa Agentic AI Lebih Berbahaya?
Perbedaan paling penting adalah tingkat otomatisasi.
Model tradisional:
Hacker
  ↓
AI
  ↓
Hacker
  ↓
Action
Dalam model agentic:
Hacker
  ↓
AI Agent
  ↓
Recon
  ↓
Analysis
  ↓
Action
  ↓
Analysis
  ↓
Next Action
AI dapat melakukan beberapa langkah secara berurutan berdasarkan hasil dari langkah sebelumnya.
Misalnya, setelah menemukan sebuah sistem, AI dapat menganalisis informasi tersebut dan menentukan langkah berikutnya berdasarkan data yang diperoleh.
Kemampuan ini membuat AI lebih mirip operator otomatis daripada sekadar chatbot.
AI Menurunkan Barrier to Entry
Salah satu dampak terbesar dari perkembangan ini adalah kemungkinan turunnya barrier to entry dalam serangan siber.
Dahulu, seseorang yang ingin melakukan serangan kompleks membutuhkan pengetahuan mengenai:
- networking,
- operating system,
- programming,
- vulnerability,
- exploitation,
- malware,
- dan infrastructure.
Dengan AI, sebagian pekerjaan tersebut dapat dibantu oleh mesin.
Ini bukan berarti orang tanpa kemampuan teknis otomatis menjadi hacker hebat.
Namun, AI dapat membuat beberapa pekerjaan teknis menjadi lebih mudah dan lebih cepat dilakukan.
Akibatnya, organisasi perlu bersiap menghadapi kemungkinan peningkatan jumlah dan kecepatan serangan.
AI Attacker vs AI Defender
Menariknya, AI yang digunakan attacker juga dapat digunakan defender.
Attacker dapat menggunakan AI untuk:
- mencari vulnerability,
- membuat malware,
- melakukan reconnaissance,
- membuat phishing,
- dan menganalisis target.
Defender dapat menggunakan AI untuk:
- threat detection,
- threat hunting,
- vulnerability management,
- log analysis,
- incident response,
- dan anomaly detection.
Kita akhirnya akan melihat persaingan:
        AI Attacker
             ↕
        AI Defender
             ↕
        AI Attacker
Karena itu, organisasi tidak cukup hanya melarang penggunaan AI.
Organisasi juga harus memanfaatkan AI untuk memperkuat pertahanan.
Bagaimana Organisasi Harus Bersiap?
Ada beberapa langkah yang dapat dilakukan.
1. Perkuat Identity Security
Gunakan:
- Multi-Factor Authentication,
- phishing-resistant authentication,
- least privilege,
- Privileged Access Management.
Credential yang dicuri tidak boleh langsung memberikan akses luas kepada attacker.
2. Gunakan Endpoint Detection
EDR atau XDR dapat digunakan untuk mendeteksi perilaku mencurigakan.
Jangan hanya mengandalkan signature malware.
Behavioral detection semakin penting karena malware yang dibuat atau dimodifikasi secara otomatis dapat berubah dengan cepat.
3. Monitor Network dan DNS
Organisasi perlu memonitor:
- koneksi keluar,
- DNS request,
- unusual traffic,
- komunikasi ke domain mencurigakan,
- dan perubahan pola komunikasi.
4. Lindungi Cloud dan API
Semakin banyak sistem menggunakan API dan cloud, semakin penting untuk melindungi:
- API keys,
- access tokens,
- service accounts,
- IAM,
- dan secrets.
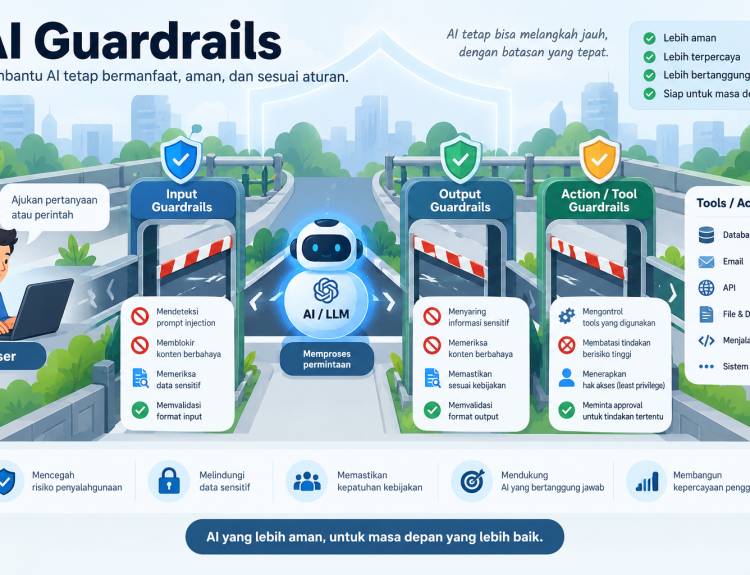
5. Terapkan AI Guardrails
Jika perusahaan menggunakan AI agent yang memiliki akses ke sistem internal, jangan memberikan akses tanpa batas.
Misalnya:
AI Agent
   ↓
Tool Access
   ↓
Permission
   ↓
Policy Check
   ↓
Human Approval
   ↓
Action
Tindakan berisiko tinggi sebaiknya membutuhkan persetujuan manusia.
Contohnya:
- menghapus data,
- menjalankan command tertentu,
- mengubah konfigurasi production,
- mengakses database sensitif,
- atau melakukan perubahan terhadap sistem keamanan.
Human-in-the-Loop Tetap Penting
Meskipun AI semakin otomatis, manusia tetap memiliki peran penting.
Untuk tindakan berisiko tinggi, pendekatan yang lebih aman adalah:
AI
 ↓
Analyze
 ↓
Recommend
 ↓
Human Review
 ↓
Approve
 ↓
Execute
Dengan cara ini, AI dapat membantu mempercepat pekerjaan tanpa diberikan kebebasan penuh untuk mengambil keputusan kritis.
Kesimpulan
Kasus penyalahgunaan Claude menunjukkan bahwa perkembangan AI membawa dua sisi.
Di satu sisi, AI dapat membantu perusahaan meningkatkan produktivitas dan keamanan.
Di sisi lain, teknologi yang sama dapat digunakan oleh attacker untuk mempercepat operasi mereka.
Hal yang paling mengkhawatirkan bukan sekadar kemampuan AI membuat kode atau malware.
Yang lebih penting adalah kemampuan AI agent untuk menghubungkan berbagai aktivitas menjadi sebuah workflow otomatis.
Reconnaissance, vulnerability research, exploitation, credential theft, data collection, hingga exfiltration dapat menjadi bagian dari satu rangkaian operasi.
Karena itu, pertanyaan penting bagi dunia cybersecurity bukan lagi:
“Apakah hacker akan menggunakan AI?”
Tetapi:
“Seberapa banyak bagian dari sebuah serangan yang dapat diserahkan kepada AI?”
Organisasi yang ingin menghadapi ancaman generasi baru perlu mulai mempersiapkan AI-powered defense, agent security, identity security, behavioral detection, dan AI guardrails.
Di masa depan, persaingan cybersecurity kemungkinan tidak lagi hanya terjadi antara manusia melawan manusia, tetapi antara AI attacker dan AI defender.