
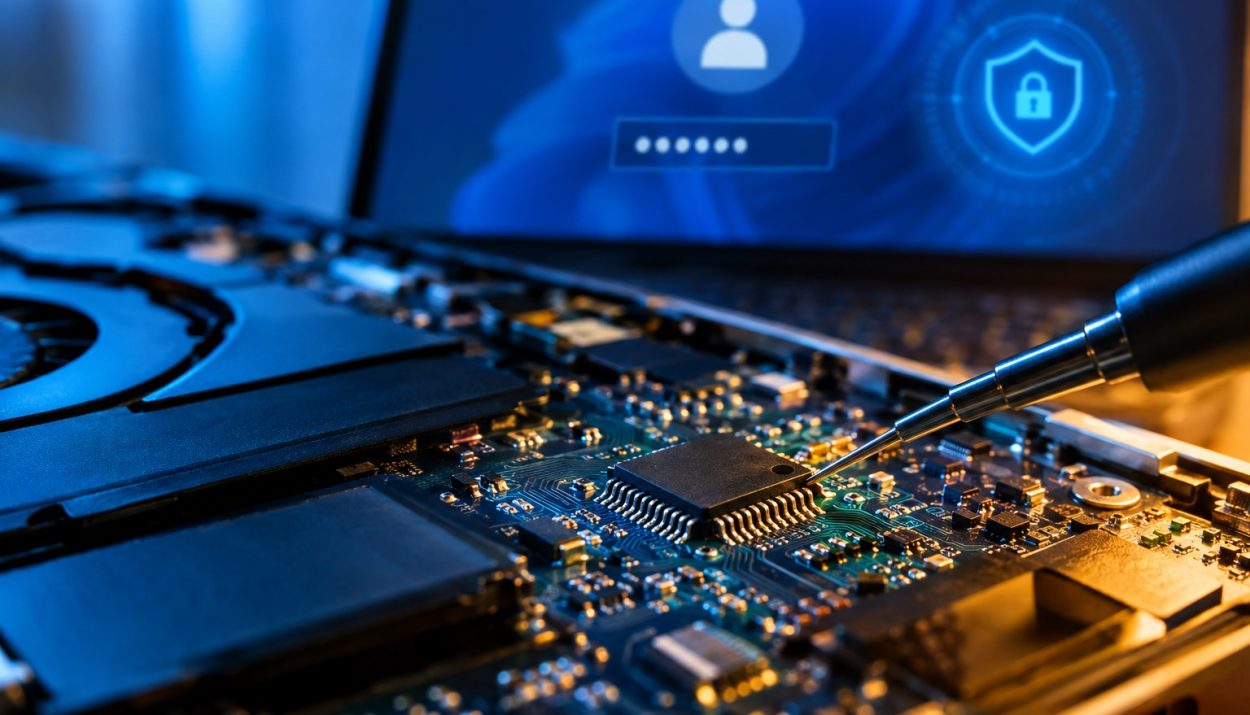
Peneliti keamanan dari Technische Universität Berlin mengungkap teknik serangan perangkat keras yang dapat melewati mekanisme pembatasan percobaan PIN pada Trusted Platform Module (TPM). Serangan ini dikenal sebagai flash chip attack dan berpotensi mempercepat upaya menebak PIN Windows Hello maupun BitLocker pada komputer tertentu.
Dalam pengujian laboratorium, peneliti berhasil menemukan PIN Windows Hello empat digit pada sebuah laptop AMD dalam waktu 57 menit. Pada pengujian berbeda, PIN BitLocker enam digit di laptop Intel ditemukan dalam waktu 6 menit 55 detik. Kedua PIN tersebut sengaja ditetapkan oleh peneliti dan ditemukan setelah 236 percobaan.
Temuan ini bukan berarti semua komputer Windows dapat dibobol dari jarak jauh. Serangan membutuhkan akses fisik ke perangkat, pembongkaran komputer, serta perangkat elektronik khusus untuk memanipulasi komunikasi antara prosesor dan chip memori.
Mengapa TPM Menjadi Target Serangan?
TPM merupakan komponen keamanan yang membantu menyimpan dan melindungi informasi kriptografi. Pada komputer modern, TPM dapat digunakan untuk mendukung Windows Hello, BitLocker, dan sejumlah fungsi keamanan lainnya.
Banyak komputer menggunakan firmware TPM atau fTPM yang berjalan di dalam prosesor. Berbeda dengan TPM diskrit yang memiliki chip tersendiri, fTPM tidak mempunyai media penyimpanan aman khusus. Statusnya, termasuk jumlah percobaan PIN yang gagal, disimpan dalam bentuk terenkripsi pada chip flash di motherboard.
Untuk mencegah penyerang mengembalikan data lama dan mengulang percobaan PIN, sejumlah perangkat menggunakan Replay Protected Monotonic Counter (RPMC). Counter ini dirancang hanya dapat bertambah, sehingga perubahan atau pemutaran ulang status lama seharusnya bisa terdeteksi.
Tim peneliti menemukan bahwa perlindungan tersebut tidak selalu diterapkan dengan benar. Pada beberapa perangkat, kelemahan firmware atau chip flash membuat status lama dapat diterima kembali. Akibatnya, penghitung percobaan PIN bisa diakali dan mekanisme lockout tidak lagi memberikan perlindungan sebagaimana mestinya.
Dua Cara Melewati Mekanisme TPM Lockout
Penelitian tersebut menjelaskan dua jalur serangan utama. Pertama, pada sejumlah komputer AMD yang memakai RPMC, firmware tidak memeriksa secara memadai apakah nilai counter benar-benar berhasil dinaikkan. Dengan memasang papan rangkaian khusus di antara prosesor dan chip flash, penyerang dapat menghalangi pembaruan counter tetapi tetap mengirimkan respons seolah-olah proses berhasil. Sistem kemudian dapat menerima kembali status lama.
Kelemahan ini dilacak AMD sebagai CVE-2026-43613 dengan skor CVSS 5.1. AMD telah mengonfirmasi masalah pada firmware prosesor tertentu dan menyampaikan rencana pembaruan untuk produk terdampak secara bertahap. Jadwal perbaikan bergantung pada keluarga prosesor dan dukungan firmware dari produsen perangkat.
Jalur kedua berkaitan dengan chip flash Winbond yang mendukung RPMC. Peneliti menemukan bahwa gangguan tegangan listrik sesaat atau voltage glitch dapat membuat chip membocorkan kunci rahasia yang digunakan untuk menandatangani nilai counter. Setelah memperoleh kunci tersebut, perangkat uji dapat membuat nilai counter palsu.
Kedua temuan ini perlu dibedakan. CVE-2026-43613 merujuk pada kelemahan implementasi firmware AMD, sedangkan persoalan Winbond merupakan kelemahan pada chip flash. Pada laptop Intel yang diuji, serangan memanfaatkan kelemahan chip Winbond; hal itu tidak otomatis membuktikan adanya kerentanan pada komponen prosesor Intel.
Hasil Pengujian dan Dampaknya
Dalam pengujian Windows Hello, tim menggunakan HP OmniBook 3 dengan prosesor AMD Ryzen AI 5 330. PIN empat digit yang telah ditentukan berhasil ditemukan pada percobaan ke-236 dalam 57 menit. Komputer masih meminta restart setelah beberapa percobaan salah, tetapi jeda lockout yang diharapkan tidak berjalan seperti semestinya.
Untuk BitLocker, pengujian dilakukan pada Framework Laptop 13 dengan Intel Core Ultra 5 125H dan chip flash Winbond. PIN enam digit ditemukan pada percobaan ke-236 dalam waktu 6 menit 55 detik. Hasil tersebut menunjukkan bahwa perlindungan anti-brute-force dapat melemah ketika status TPM berhasil dimanipulasi.
Perkiraan peneliti menunjukkan bahwa dalam skenario terburuk, pencarian PIN Windows Hello empat digit dapat turun dari sekitar 69 hari menjadi 40 jam. Untuk PIN BitLocker enam digit, perkiraan waktu dapat turun dari sekitar 19 tahun menjadi 20 hari. Angka ini merupakan estimasi berdasarkan kecepatan pengujian pada perangkat tertentu, bukan jaminan bahwa semua laptop memiliki hasil yang sama.
Jika PIN berhasil diperoleh, penyerang yang memiliki akses fisik ke perangkat berpotensi membuka sesi pengguna atau mengakses data yang dilindungi, bergantung pada konfigurasi perangkat dan proteksi tambahan yang digunakan. Karena itu, organisasi yang mengandalkan Windows Hello dan BitLocker perlu memperhatikan keamanan fisik perangkat sekaligus pembaruan firmware.
Langkah Mitigasi untuk Pengguna dan Administrator
Peneliti menyarankan pengguna menambah setidaknya dua digit pada PIN Windows Hello dan BitLocker. PIN yang lebih panjang memperbesar jumlah kemungkinan kombinasi sehingga proses menebak menjadi jauh lebih sulit. Jika tersedia, administrator juga dapat mempertimbangkan PIN alfanumerik untuk BitLocker.
- Gunakan PIN yang lebih panjang dan tidak mudah ditebak. Hindari tanggal lahir, pola berurutan, atau angka yang berkaitan dengan identitas pribadi.
- Perbarui BIOS/UEFI dan firmware perangkat melalui kanal resmi produsen laptop atau motherboard.
- Untuk Windows Hello for Business, tinjau kebijakan panjang minimum PIN melalui Group Policy.
- Untuk BitLocker, tinjau kebijakan panjang minimum PIN saat startup dan pertimbangkan penggunaan enhanced PIN yang mendukung huruf serta simbol.
- Jaga perangkat agar tidak mudah diakses atau dibongkar oleh pihak yang tidak berwenang. Perhatikan tanda-tanda kerusakan atau manipulasi fisik.
- Pantau pemberitahuan keamanan dari AMD, Microsoft, Intel, Winbond, dan produsen perangkat untuk mengetahui ketersediaan mitigasi yang sesuai.
AMD menyatakan pembaruan firmware untuk sebagian produk terdampak direncanakan secara bertahap hingga awal 2027. Sementara itu, penanganan terhadap chip Winbond yang terdampak masih bergantung pada tindak lanjut produsennya. Pengguna sebaiknya memeriksa informasi berdasarkan model perangkat, bukan menganggap seluruh komputer AMD atau Intel terdampak dengan cara yang sama.
Kasus ini menjadi pengingat bahwa TPM bukan perlindungan yang berdiri sendiri. Keamanan autentikasi dan enkripsi juga bergantung pada firmware, chip penyimpanan, implementasi produsen, serta kontrol akses fisik. PIN yang kuat dan pembaruan perangkat tetap menjadi bagian penting dari pertahanan.
Sumber: The Hacker News – New Attack Bypasses TPM Lockout to Crack Windows Hello and BitLocker PINs; AMD Security Bulletin AMD-SB-7079.