
PHP merilis pembaruan keamanan pada 19 November 2026 untuk memperbaiki kerentanan kritis yang dikenal sebagai phpAfterShell. Kerentanan ini, yang tercatat sebagai CVE-2026-126714 dengan skor CVSS 4.0 sebesar 9.2, dapat menyebabkan remote code execution (RCE) pada kondisi tertentu. Masalah berada pada mekanisme penyimpanan session PHP berbasis file yang secara default digunakan oleh banyak instalasi.
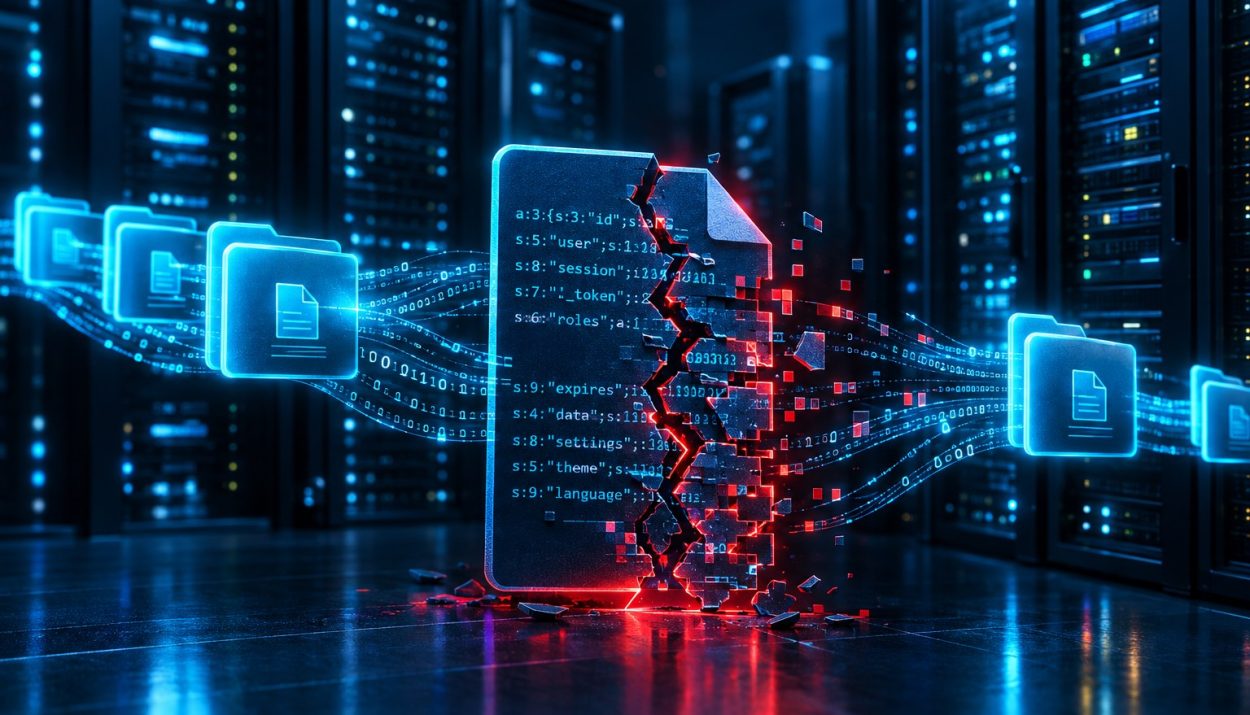
Peneliti dari Depthfirst melaporkan bahwa file session dapat berisi gabungan data baru dan data lama ketika proses penulisan terhenti di tengah jalan. Jika data yang telah dimanipulasi tersebut dibaca kembali oleh PHP, objek tertentu dapat terbentuk dan membuka peluang eksekusi kode apabila tersedia jalur eksploitasi lanjutan.
Bagaimana phpAfterShell Bekerja?
PHP biasanya menyimpan informasi session dalam file. Data di dalamnya diserialisasi agar dapat dipulihkan ketika pengguna mengakses aplikasi kembali. Saat aplikasi memanggil session_start(), PHP membaca file tersebut dan mengembalikan data ke dalam session.
Masalah muncul ketika PHP memperbarui file session tanpa terlebih dahulu mengosongkan isi file lama. Jika penulisan baru terputus, file bisa menyimpan bagian awal data baru dan bagian akhir data sebelumnya. Penyerang yang mampu memengaruhi data session dan mengatur kondisi terputusnya penulisan dapat membuat struktur data yang tidak semestinya.
Salah satu jalur yang diteliti memanfaatkan fitur upload progress PHP. Pada request multipart tertentu, PHP dapat memperbarui session saat masih memproses upload dan sebelum script aplikasi berjalan. Jika file session berhasil dibuat dalam kondisi yang tepat, request berikutnya yang memanggil session_start() dapat memproses data yang telah tercampur tersebut.
Manipulasi ini dapat memicu object deserialization. Namun, injeksi objek saja tidak otomatis berarti RCE. Eksekusi kode memerlukan kondisi tambahan, seperti gadget chain yang sesuai atau kelemahan lain yang dapat dirangkai. Peneliti melaporkan bahwa demonstrasi mereka menggabungkan primitive manipulasi session dengan kelemahan memory corruption pada kelas bawaan PHP.
Versi PHP yang Terdampak
Kerentanan ini memengaruhi file-based session handler, yaitu handler files yang menjadi default PHP. Versi yang terdampak dan pembaruan perbaikannya adalah:
- PHP 8.2: versi sebelum 8.2.36; perbaikan tersedia pada 8.2.36.
- PHP 8.3: versi sebelum 8.3.37; perbaikan tersedia pada 8.3.37.
- PHP 8.4: versi sebelum 8.4.28; perbaikan tersedia pada 8.4.28.
- PHP 8.5: versi sebelum 8.5.13; perbaikan tersedia pada 8.5.13.
PHP 8.6.0 juga telah menyertakan perbaikan. PHP 8.1 dan versi yang lebih lama sudah berstatus end-of-life sehingga administrator disarankan beralih ke versi yang masih didukung. Distribusi Linux dapat menyediakan patch backport, sehingga nomor versi saja tidak selalu cukup untuk memastikan status keamanan paket.
Dampak yang Perlu Diwaspadai
Jika kondisi serangan terpenuhi, phpAfterShell berpotensi berdampak pada kerahasiaan, integritas, dan ketersediaan sistem. Penyerang dapat memanipulasi nilai session seperti status login, hak akses, atau token keamanan. Dalam skenario yang memiliki rantai eksploitasi memadai, serangan dapat berkembang menjadi eksekusi kode dengan hak akses proses PHP.
Hingga publikasi laporan, belum ada laporan serangan aktif yang diketahui. Meski demikian, skor CVSS 9.2 dan sifat kerentanan pada komponen default menjadikan pembaruan sebagai prioritas.
Mitigasi dan Rekomendasi
Administrator server dan pengembang aplikasi disarankan melakukan langkah berikut:
- Segera perbarui PHP ke versi patched sesuai branch yang digunakan.
- Bangun ulang image Docker atau container, lalu redeploy aplikasi agar versi PHP di runtime ikut diperbarui.
- Verifikasi versi PHP yang digunakan web server atau PHP-FPM, bukan hanya versi CLI.
- Jika upload progress tidak dibutuhkan dan patch belum dapat diterapkan, nonaktifkan sementara melalui konfigurasi
session.upload_progress.enabled = 0, lalu restart worker PHP. Ini hanya mitigasi sementara, bukan pengganti update. - Batasi data yang dikontrol pengguna dan disimpan ke session, serta evaluasi penggunaan session handler alternatif seperti Redis atau database.
- Periksa log PHP dan web server untuk aktivitas upload yang tidak biasa, error session, atau indikasi kompromi.
Kesimpulan
phpAfterShell menjadi pengingat bahwa mekanisme session yang umum digunakan dapat memiliki konsekuensi keamanan serius ketika proses penyimpanan tidak berlangsung secara konsisten. Administrator tidak cukup hanya mengandalkan patch PHP2Shell sebelumnya; pembaruan terbaru tetap diperlukan. Lakukan inventarisasi server, patch PHP, verifikasi runtime, dan tinjau konfigurasi session untuk mengurangi risiko serangan.
Sumber: The Hacker News, PHP Security Advisory, dan analisis Depthfirst.