Peneliti keamanan siber menemukan celah keamanan serius pada Linux Kernel yang berpotensi memungkinkan pengguna biasa mendapatkan hak akses root. Dalam kondisi tertentu, celah tersebut juga dapat dimanfaatkan untuk menyerang sistem host dari dalam virtual machine (VM).
Temuan ini menarik perhatian karena proses penemuan kerentanan melibatkan bantuan kecerdasan buatan (AI). Teknologi AI digunakan untuk membantu menganalisis kode sumber dan menemukan kesalahan yang berpotensi menimbulkan masalah keamanan.
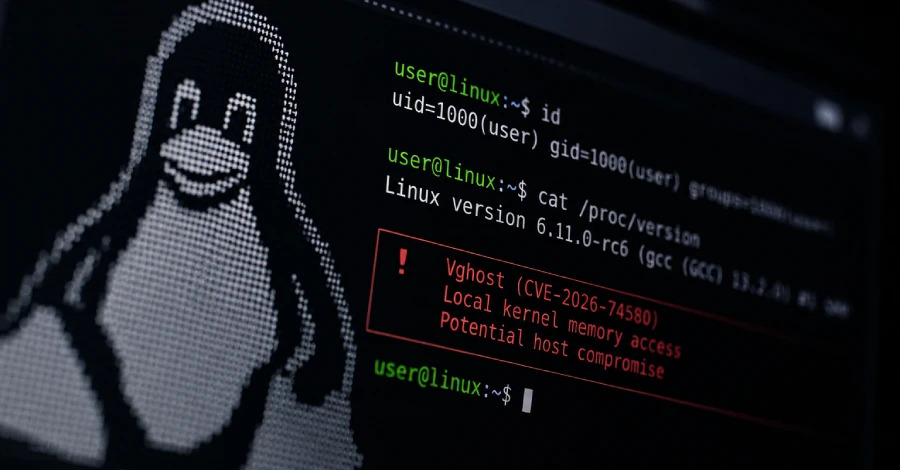
Kerentanan ini dikenal sebagai Vghost dengan kode CVE-2026-74580. Temuan tersebut menjadi pengingat bahwa komponen inti sistem operasi seperti Linux Kernel tetap membutuhkan pemeriksaan keamanan dan pembaruan secara berkala.
Mengenal Kerentanan Vghost pada Linux Kernel
Linux Kernel merupakan bagian inti dari sistem operasi Linux. Kernel bertanggung jawab mengatur komunikasi antara perangkat keras, memori, proses, dan aplikasi yang berjalan di dalam sistem.
Karena memiliki kendali terhadap berbagai sumber daya sistem, kerentanan pada kernel dapat menimbulkan dampak yang serius.
Vghost berkaitan dengan subsistem vhost pada Linux Kernel. Subsistem ini digunakan untuk membantu mempercepat komunikasi antara mesin virtual dan sistem host, khususnya dalam lingkungan virtualisasi.
Masalah keamanan muncul ketika pengelolaan pemetaan memori tidak berjalan sebagaimana mestinya. Kondisi tersebut berpotensi membuat sistem mengakses area memori yang seharusnya tidak dapat dijangkau.
Jika berhasil dieksploitasi dalam kondisi yang sesuai, penyerang dapat memperoleh kemampuan yang lebih tinggi daripada hak akses awalnya.
Bagaimana Kerentanan Vghost Bekerja?
Untuk memahami kerentanan ini, kita perlu mengetahui cara kerja virtualisasi pada Linux.
Dalam lingkungan virtualisasi, beberapa sistem operasi dapat berjalan di atas satu mesin fisik. Sistem operasi yang berjalan di dalam mesin virtual disebut guest, sedangkan sistem yang menjalankan mesin virtual tersebut disebut host.
Linux menggunakan berbagai mekanisme untuk mengatur komunikasi antara guest dan host. Salah satunya melibatkan subsistem vhost, yang membantu menangani operasi I/O pada mesin virtual secara efisien.
Masalah pada Vghost berkaitan dengan pengelolaan cache pemetaan memori yang digunakan oleh virtual ring.
Secara sederhana, cache dapat dipahami sebagai tempat penyimpanan informasi sementara agar sistem tidak perlu melakukan pekerjaan yang sama berulang kali. Dalam konteks ini, cache menyimpan informasi yang berkaitan dengan pemetaan memori.
Jika informasi pemetaan lama tidak diperbarui atau dibersihkan dengan benar setelah terjadi perubahan tertentu, sistem berpotensi menggunakan referensi memori yang sudah tidak sesuai.
Akibatnya, operasi yang seharusnya hanya mengakses area memori tertentu dapat memengaruhi area lain di luar batas yang diizinkan.
Kesalahan semacam ini berbahaya karena kernel dan proses virtualisasi memiliki akses terhadap sumber daya sistem yang penting.
Dampak Kerentanan Vghost terhadap Keamanan Sistem
1. Pengguna Biasa Berpotensi Mendapatkan Akses Root
Salah satu risiko utama Vghost adalah eskalasi hak akses atau privilege escalation.
Pada sistem Linux, pengguna biasa umumnya memiliki hak akses terbatas. Sementara itu, root merupakan akun dengan hak istimewa tertinggi yang dapat mengelola hampir seluruh bagian sistem.
Jika kerentanan berhasil dieksploitasi, pengguna lokal yang memenuhi kondisi serangan berpotensi meningkatkan hak aksesnya menjadi root.
Dampaknya dapat mencakup perubahan konfigurasi keamanan, akses terhadap data yang dilindungi, pemasangan perangkat lunak berbahaya, hingga pengambilalihan sistem.
Namun, hal tersebut tidak berarti setiap pengguna Linux dapat langsung menjadi root. Keberhasilan serangan bergantung pada versi kernel, konfigurasi sistem, izin akses, serta kondisi teknis lainnya.
2. Potensi Serangan dari Guest VM ke Host
Risiko lain yang perlu diperhatikan adalah kemungkinan serangan dari mesin virtual ke sistem host.
Virtualisasi banyak digunakan pada pusat data, layanan cloud, laboratorium pengujian, dan infrastruktur perusahaan. Teknologi ini memungkinkan beberapa mesin virtual berbagi sumber daya dari satu server fisik.
Salah satu tujuan utama virtualisasi adalah menjaga agar setiap mesin virtual tetap terisolasi dari sistem host dan mesin virtual lainnya.
Dalam kondisi tertentu, kerentanan Vghost berpotensi merusak batas isolasi tersebut. Penyerang yang memiliki akses ke guest VM dapat mencoba memanfaatkan kelemahan pada jalur pemrosesan memori untuk memengaruhi proses virtualisasi di host.
Apabila serangan lintas batas ini berhasil, dampaknya dapat lebih serius daripada kompromi satu mesin virtual saja.
Meski demikian, kemampuan melakukan eskalasi hak akses lokal tidak otomatis membuktikan bahwa serangan guest-to-host escape dapat dilakukan pada semua konfigurasi virtualisasi.
3. Ancaman bagi Infrastruktur Cloud
Penyedia layanan cloud dan organisasi yang menjalankan banyak mesin virtual perlu memperhatikan kerentanan yang berpotensi melewati batas isolasi.
Sebagai contoh, sebuah server fisik dapat menjalankan beberapa mesin virtual untuk pelanggan atau aplikasi yang berbeda. Jika isolasi antara guest dan host berhasil ditembus, sumber daya pada sistem host dapat ikut terancam.
Risiko tersebut dapat memengaruhi kerahasiaan data, integritas sistem, dan ketersediaan layanan.
Walaupun demikian, tingkat risiko aktual harus dinilai berdasarkan konfigurasi infrastruktur, versi kernel, serta ketersediaan pembaruan keamanan.
AI Membantu Menemukan Kerentanan Linux Kernel
Salah satu aspek menarik dari temuan ini adalah penggunaan AI dalam proses penelitian keamanan.
Berdasarkan laporan The Hacker News, kerentanan tersebut ditemukan dengan bantuan Corvus AI, sistem multiagen yang dikembangkan oleh Tencent Zhuque Lab.
Dalam penelitian keamanan, AI dapat membantu menganalisis kode sumber, menelusuri hubungan antarfungsi, mengidentifikasi pola pemrograman yang berisiko, serta menemukan kemungkinan kesalahan logika.
Kode sumber Linux Kernel sangat besar dan kompleks. Pemeriksaan manual terhadap seluruh bagian kode membutuhkan waktu dan keahlian yang tinggi.
AI dapat membantu mempercepat proses tersebut dengan mengarahkan perhatian peneliti pada bagian kode yang berpotensi bermasalah.
Namun, AI bukan pengganti sepenuhnya bagi peneliti keamanan. Hasil analisis tetap perlu diverifikasi melalui pemeriksaan kode, pengujian terkontrol, dan validasi teknis.
Temuan Vghost memperlihatkan bagaimana AI dapat dimanfaatkan sebagai alat bantu dalam menemukan kerentanan perangkat lunak yang mungkin sulit ditemukan melalui pemeriksaan biasa.
Versi Linux yang Terdampak
Laporan mengenai Vghost menyebutkan rentang Linux Kernel yang terdampak mulai dari versi 4.11 hingga 7.2-rc4.
Sejumlah distribusi Linux juga disebut dalam pengujian peneliti, termasuk Ubuntu, Red Hat Enterprise Linux (RHEL), Amazon Linux, Microsoft Azure Linux, dan Oracle Linux.
Meski demikian, administrator tidak boleh menyimpulkan bahwa seluruh instalasi distribusi tersebut pasti rentan. Setiap vendor dapat menggunakan versi kernel yang telah dimodifikasi, menerapkan patch keamanan secara terpisah, atau menyediakan pembaruan melalui mekanisme distribusi masing-masing.
Oleh karena itu, pemeriksaan harus dilakukan berdasarkan advisori resmi dari vendor yang digunakan.
Administrator dapat memeriksa versi kernel yang sedang berjalan menggunakan perintah berikut:
uname -r
Perintah tersebut menampilkan versi kernel aktif. Namun, hasilnya saja belum cukup untuk memastikan apakah sistem telah terdampak atau sudah menerima perbaikan keamanan.
Periksa juga paket kernel yang terpasang dan status pembaruan keamanan dari vendor distribusi Linux.
Cara Mengurangi Risiko Kerentanan Vghost
Administrator sistem dapat melakukan beberapa langkah untuk mengurangi risiko eksploitasi.
1. Perbarui Linux Kernel
Langkah pertama adalah memeriksa pembaruan keamanan yang tersedia dari vendor distribusi Linux.
Pada sistem Ubuntu atau Debian, administrator dapat memperbarui informasi paket dan memasang pembaruan melalui mekanisme resmi:
sudo apt update
sudo apt upgrade
Pada sistem RHEL atau distribusi yang menggunakan DNF, pembaruan dapat diperiksa dan dipasang menggunakan:
sudo dnf check-update
sudo dnf upgrade
Perintah tersebut memasang pembaruan paket yang tersedia, tetapi tidak menjamin bahwa perbaikan khusus CVE-2026-74580 sudah termasuk di dalamnya. Pastikan vendor telah menyediakan patch yang sesuai.
Sebelum memperbarui server produksi, lakukan pengujian pada lingkungan yang aman dan siapkan prosedur pemulihan jika pembaruan menimbulkan masalah.
2. Batasi Akses ke Perangkat Vhost
Administrator perlu memeriksa izin akses perangkat yang berkaitan dengan subsistem vhost, termasuk /dev/vhost-net dan /dev/vhost-vsock jika tersedia.
Jangan memberikan akses ke perangkat tersebut secara luas kepada pengguna atau aplikasi yang tidak tepercaya.
Pembatasan akses harus disesuaikan dengan kebutuhan layanan virtualisasi agar tidak mengganggu aplikasi yang sah.
3. Periksa Konfigurasi Virtualisasi
Jika server menjalankan KVM, QEMU, atau layanan virtualisasi lainnya, periksa konfigurasi dan izin akses yang digunakan.
Pastikan mesin virtual tidak memperoleh akses ke perangkat host yang tidak diperlukan. Tinjau pula pemisahan hak akses antara administrator, pengguna, dan layanan yang menjalankan mesin virtual.
4. Pantau Advisori Keamanan
Administrator sebaiknya mengikuti informasi keamanan dari vendor distribusi Linux dan pengelola proyek kernel.
Pembaruan advisori dapat memberikan informasi mengenai versi yang terdampak, status patch, tingkat keparahan, dan tindakan mitigasi yang direkomendasikan.
Pemantauan ini penting karena status kerentanan dan ketersediaan patch dapat berbeda antarvendor.
Pelajaran bagi Administrator dan Praktisi Keamanan Siber
Kasus Vghost memberikan beberapa pelajaran penting bagi pengelola sistem dan praktisi keamanan.
Pertama, kerentanan dapat ditemukan pada komponen sistem yang telah digunakan selama bertahun-tahun. Karena itu, usia perangkat lunak tidak dapat dijadikan jaminan bahwa perangkat lunak tersebut aman.
Kedua, keamanan virtualisasi harus diperhatikan secara serius. Mesin virtual memang memberikan lapisan isolasi, tetapi efektivitasnya tetap bergantung pada keamanan kernel, hypervisor, konfigurasi, dan komponen pendukung lainnya.
Ketiga, pembaruan sistem operasi harus menjadi bagian dari proses pemeliharaan rutin. Administrator perlu memiliki inventaris versi kernel, prosedur patch management, dan mekanisme pengujian sebelum pembaruan diterapkan ke lingkungan produksi.
Keempat, AI membuka peluang baru dalam penelitian keamanan. Teknologi ini dapat membantu menemukan pola kesalahan dan mempercepat analisis kode, tetapi hasilnya tetap harus diperiksa oleh manusia dan divalidasi melalui pengujian yang tepat.
Kesimpulan
Vghost atau CVE-2026-74580 merupakan kerentanan Linux Kernel yang dilaporkan berpotensi memungkinkan eskalasi hak akses lokal dan, dalam kondisi virtualisasi tertentu, serangan dari guest VM ke host.
Temuan ini menegaskan pentingnya pengelolaan memori yang aman, pembatasan hak akses, dan pemeliharaan keamanan pada infrastruktur Linux.
Penggunaan AI dalam proses penemuan kerentanan juga menunjukkan bahwa teknologi kecerdasan buatan semakin berperan dalam penelitian keamanan siber.
Bagi administrator, tindakan terpenting adalah memeriksa advisori resmi, memastikan kernel memperoleh pembaruan yang sesuai, membatasi akses ke perangkat virtualisasi, serta mengevaluasi konfigurasi server yang berpotensi terdampak.
Dengan langkah tersebut, organisasi dapat mengurangi risiko eksploitasi dan memperkuat keamanan sistem Linux yang digunakan dalam operasional sehari-hari.
Seorang Akademisi, Peneliti dan Praktisi TI, mengajar di beberapa perguruan tinggi, Authorized Training Center dan Lembaga Pengembangan SDM TI. Aktif berbagi di komunitas melalui event webinar & sharing session. aktifitas sehari-hari di isi dengan mengajar, menulis di blog, jurnal, media massa, buku dan juga membuat video tutorial. bidang ilmu yang didalami adalah cybersecurity, system administrator, programming, networking, linux, cloud computing, blockchain, data science, artificial intelligence. visit me at sulkiflysaid.com