Membangun Arsitektur Keamanan Siber Publik yang Tangguh
Pendahuluan
Di era transformasi digital, layanan publik berbasis elektronik (e-government) telah menjadi tulang punggung penyelenggaraan pemerintahan modern. Efisiensi, kecepatan, dan aksesibilitas layanan masyarakat kini sangat bergantung pada infrastruktur teknologi informasi dan komunikasi (TIK). Namun, pesatnya digitalisasi ini membawa konsekuensi serius: meningkatnya permukaan serangan (attack surface) terhadap sistem informasi publik.
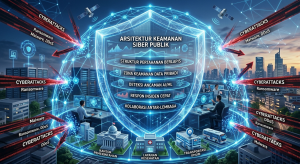
Ancaman siber—mulai dari serangan ransomware, peretasan data pribadi, hingga Distributed Denial of Service (DDoS)—tidak hanya berpotensi melumpuhkan operasional instansi pemerintah, tetapi juga merusak kepercayaan masyarakat (public trust) serta mengancam kedaulatan data nasional. Oleh karena itu, membangun arsitektur keamanan siber publik yang tangguh bukan lagi sekadar opsi teknis, melainkan sebuah kebutuhan strategis yang mendesak.
Pilar Utama Arsitektur Keamanan Siber Publik
Untuk membangun pertahanan siber yang andal di sektor publik, dibutuhkan pendekatan holistik yang mencakup empat pilar utama:
1. Tata Kelola dan Kebijakan (Governance & Policy)
-
Regulasi yang Jelas: Penetapan standar keamanan data dan sistem informasi yang mengikat seluruh lembaga pemerintah.
-
Manajemen Risiko: Identifikasi dan penilaian risiko siber secara berkelanjutan (Continuous Risk Assessment) pada seluruh aset digital publik.
-
Klasifikasi Data: Pemilahan data berdasarkan tingkat kerahasiaan (publik, terbatas, rahasia) untuk menentukan tingkat perlindungan yang sesuai.
2. Teknologi dan Arsitektur Pertahanan (Technology & Infrastructure)
-
Pendekatan Zero Trust Architecture (ZTA): Mengadopsi prinsip “never trust, always verify”. Setiap identitas, perangkat, dan sesi akses harus diverifikasi secara ketat sebelum diberikan hak akses ke sistem publik.
-
Enkripsi End-to-End: Perlindungan data secara menyeluruh, baik saat data berpindah (data in transit) maupun saat data disimpan (data at rest).
-
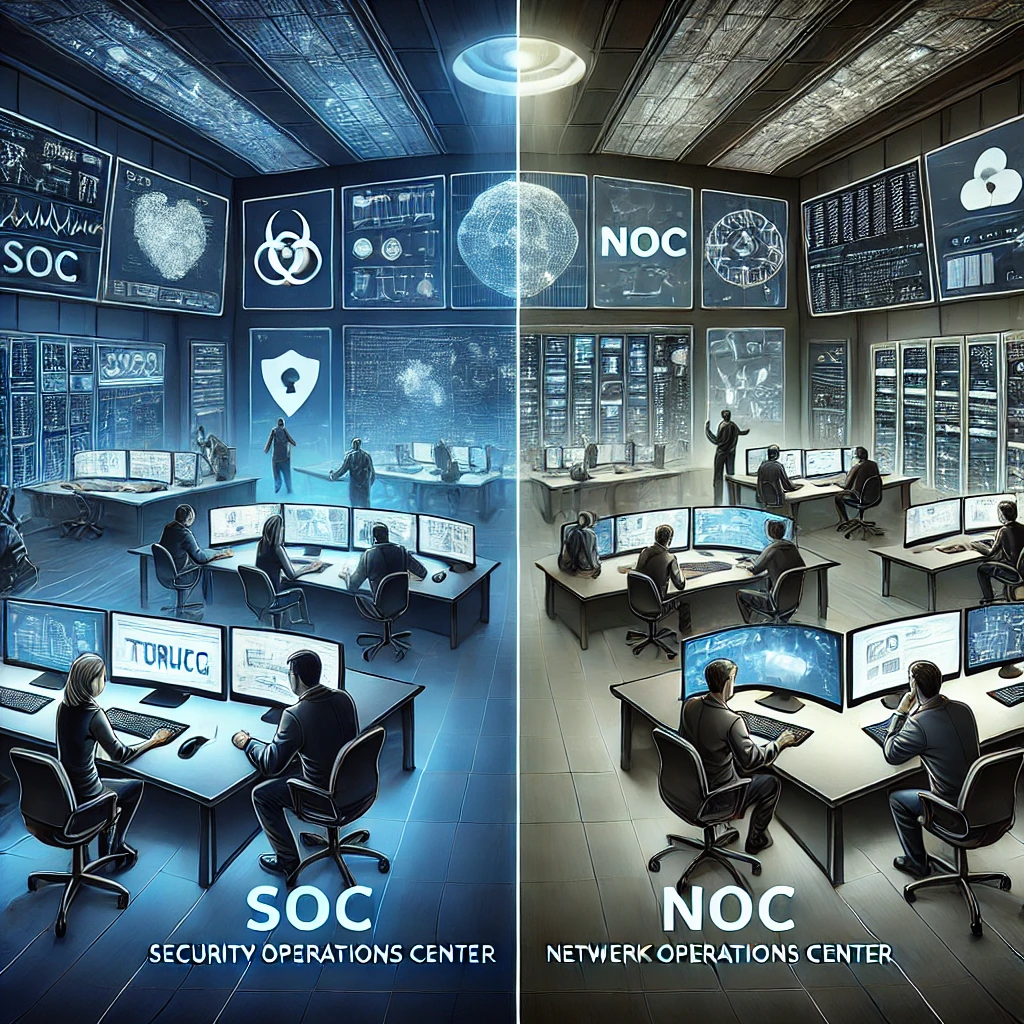
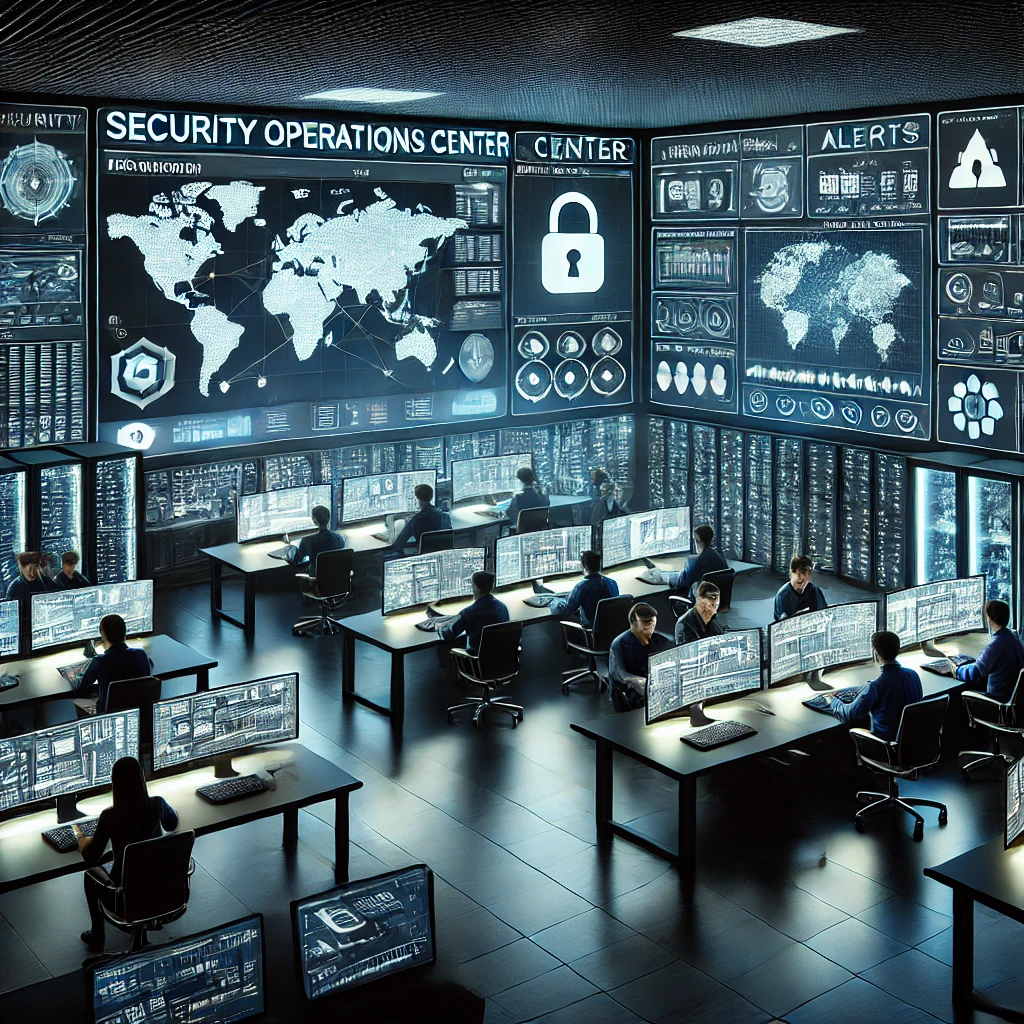
Pusat Operasi Keamanan (Security Operations Center / SOC): Pemantauan lalu lintas jaringan dan aktivitas sistem secara real-time (24/7) menggunakan teknologi berbasis AI dan Machine Learning untuk mendeteksi anomali sejak dini.
3. Sumber Daya Manusia dan Budaya Keamanan (People & Culture)
-
Literasi Keamanan Siber: Pelatihan berkala bagi seluruh ASN dan pegawai publik terkait ancaman seperti phishing dan social engineering.
-
Pengembangan Talenta Spesialis: Peningkatan kapasitas teknis bagi tim respons insiden (Computer Security Incident Response Team / CSIRT).
4. Manajemen Insiden dan Ketahanan Bisnis (Incident Response & Resilience)
-
Prosedur Penanganan Insiden (Playbook): Panduan teknis dan operasional yang jelas saat terjadi insiden keamanan siber.
-
Rencana Pemulihan Bencana (Disaster Recovery Plan): Sistem cadangan (backup) data yang terisolasi dan prosedur pemulihan cepat untuk meminimalkan waktu terhentinya layanan (downtime).
Tantangan Nyata dalam Sektor Publik
Membangun arsitektur siber yang tangguh di lembaga pemerintahan memiliki kompleksitas tersendiri, di antaranya:
-
Sistem Warisan (Legacy Systems): Banyak instansi yang masih bergantung pada aplikasi atau infrastruktur lama yang sulit diperbarui dan rentan terhadap celah keamanan.
-
Fragmentasi Infrastruktur: Kurangnya standardisasi antarlembaga menyebabkan celah keamanan di titik-titik integrasi data.
-
Keterbatasan Talenta Spesialis: Persaingan ketat dengan sektor swasta dalam merekrut dan mempertahankan ahli keamanan siber kelas atas.
-
Penggunaan Perangkat Pribadi (Bring Your Own Device / BYOD): Penggunaan perangkat pribadi oleh staf tanpa kontrol keamanan yang ketat dapat menjadi pintu masuk malware ke jaringan internal.
Strategi Langkah Konkret Implementasi
Prinsip Utama: Keamanan siber bukan merupakan produk akhir, melainkan sebuah proses berkelanjutan (continuous process) yang harus terus beradaptasi dengan perkembangan ancaman.
Untuk mengatasi tantangan tersebut dan mewujudkan arsitektur siber yang kuat, langkah-langkah strategis berikut harus diterapkan:
-
Konsolidasi dan Standardisasi Infrastruktur: Mengintegrasikan pusat data nasional dengan standar keamanan internasional (seperti ISO/IEC 27001 dan kerangka kerja NIST Cybersecurity Framework).
-
Audit dan Penetration Testing Berkala: Melakukan pengujian penetrasi sistem secara rutin oleh pihak independen untuk mengidentifikasi kerentanan sebelum dimanfaatkan oleh peretas.
-
Penguatan Kolaborasi (Multi-stakeholder Collaboration): Mengembangkan mekanisme berbagi informasi ancaman (threat intelligence sharing) antara pemerintah, akademisi, praktisi industri, dan institusi keamanan global.
-
Otomatisasi Respon Ancaman: Memanfaatkan teknologi Security Orchestration, Automation, and Response (SOAR) untuk mempercepat tindakan mitigasi saat terjadi serangan siber.
Kesimpulan
Arsitektur keamanan siber publik yang tangguh adalah fondasi utama keberhasilan digitalisasi bangsa. Keamanan siber tidak hanya berfokus pada benteng pertahanan teknis, tetapi juga pada kemampuan untuk bertahan, merespons, dan pulih secara cepat (resilience) saat serangan terjadi. Dengan kepemimpinan yang berkomitmen, investasi infrastruktur yang tepat, serta budaya sadar siber yang kuat, sektor publik dapat menyajikan layanan digital yang aman, terpercaya, dan memberikan perlindungan maksimal bagi seluruh warga negara.