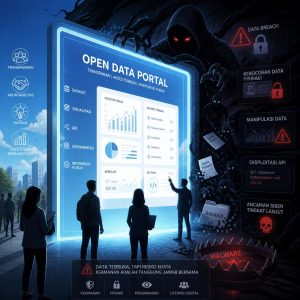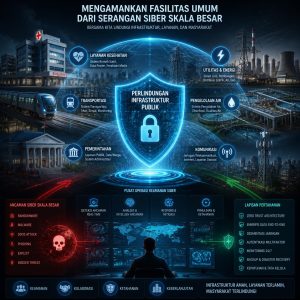

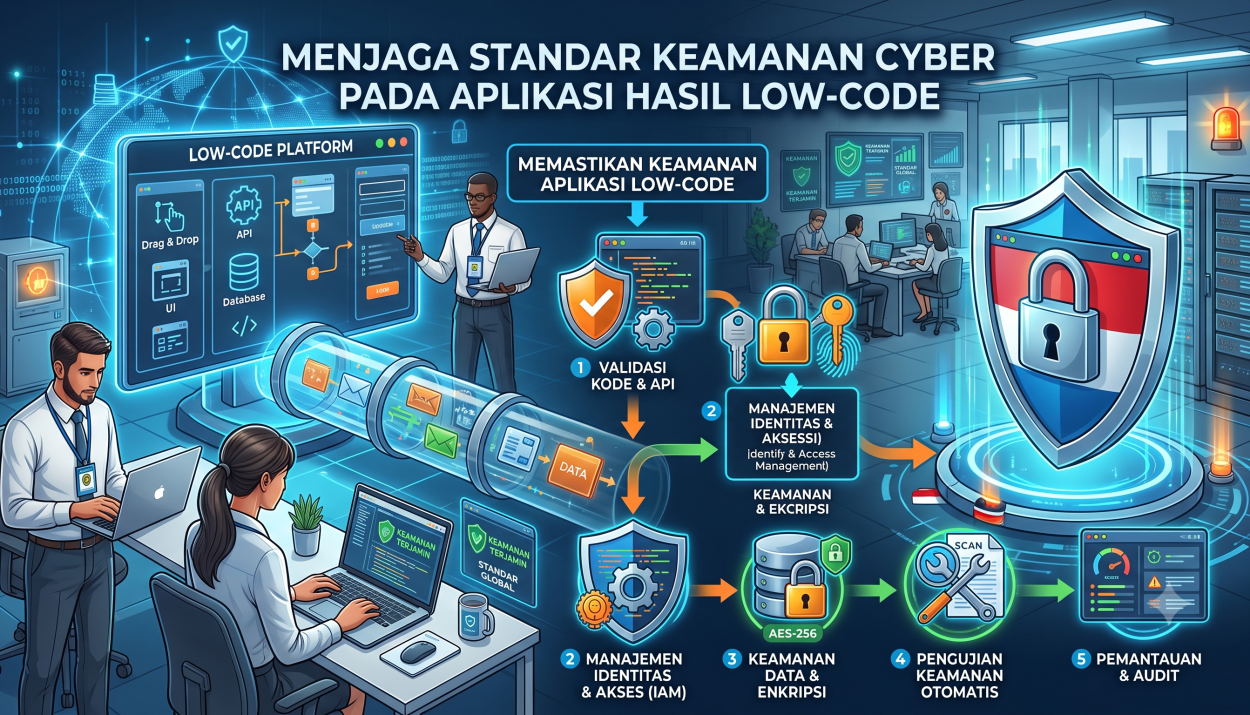
Di balik akselerasi pembuatan aplikasi yang ditawarkan oleh Low-Code Development Platform (LCDP), terdapat tantangan keamanan cyber (cybersecurity) yang tidak boleh diabaikan. Kecepatan rilis aplikasi yang tinggi sering kali memicu kecenderungan untuk memotong alur pengujian keamanan (security bypass), terutama ketika aplikasi dirakit oleh Citizen Developers yang tidak memiliki latar belakang rekayasa perangkat lunak yang kuat.
Aplikasi hasil low-code tetap berisiko terpapar ancaman celah keamanan klasik maupun spesifik—seperti Broken Access Control, Insecure APIs, hingga kebocoran data pribadi (PII) sesuai regulasi UU PDP / GDPR. Oleh karena itu, menerapkan Standar Keamanan Cyber Terpadu berbasis DevSecOps adalah syarat mutlak agar aplikasi low-code tetap aman dan tangguh di lingkungan enterprise.
1. Model Tanggung Jawab Bersama (Shared Responsibility Model)
Sangat penting untuk memahami bahwa vendor platform low-code dan organisasi Anda berbagi tanggung jawab terkait keamanan:
┌──────────────────────────────────────────────────────────┐
│  TANGGUNG JAWAB PENGGUNA (ORGANISASI / DEVELOPER)        │
│  • Logika Bisnis & Otorisasi Pengguna (RBAC)             │
│  • Validasi & Sanitasi Data Input (Mencegah SQLi/XSS)    │
│  • Kerahasiaan API Keys, Secrets, & Pengaturan Enkripsi  │
├──────────────────────────────────────────────────────────┤
│  TANGGUNG JAWAB VENDOR PLATFORM LOW-CODE                 │
│  • Keamanan Infrastruktur Cloud & Server Physical        │
│  • Patching OS, Container Security, & Engine Core        │
└──────────────────────────────────────────────────────────┘
Platform low-code menyediakan fondasi infrastruktur yang aman, tetapi konfigurasi logika aplikasi dan perlindungan data tetap berada di tangan pengembang.
2. Lima Pilar Menjaga Keamanan Cyber Aplikasi Low-Code
A. Menerapkan Arsitektur Zero Trust & RBAC Ketat
Terapkan prinsip Zero Trust dengan otentikasi berlapis (Multi-Factor Authentication – MFA) dan Role-Based Access Control (RBAC) hingga ke tingkat baris data (Row-Level Security). Pengguna hanya diizinkan mengakses data yang relevan dengan fungsi pekerjaannya (Least Privilege).
B. Pengamanan API Gateway & Webhooks
Seluruh komunikasi API eksternal yang dihubungkan ke platform low-code wajib melewati API Gateway resmi enterprise. Gunakan enkripsi SSL/TLS, sertifikat token OAuth2/JWT yang valid, simpan kredensial di Key Vault (bukan hardcoded), serta terapkan rate-limiting untuk mencegah serangan Denial of Service (DoS).
C. Enkripsi Data Sensitif (Data-at-Rest & Data-in-Transit)
Pastikan data pribadi (PII), rekam medis, atau informasi finansial selalu terenkripsi menggunakan standar industri (AES-256) saat disimpan di basis data maupun saat ditransfer. Aktifkan fitur Data Masking agar data sensitif tidak tampil utuh di layar antarmuka pengguna.
D. Pengujian Keamanan Otomatis (SAST / DAST Integration)
Integrasikan pengujian Static Application Security Testing (SAST) dan Dynamic Application Security Testing (DAST) ke dalam pipa rilis aplikasi low-code. Aplikasi wajib lulus pemindaian kerentanan otomatis sebelum diizinkan terbit ke lingkungan Production.
E. Audit Trail & Logging yang Tidak Dapat Diubah (Immutable Logs)
Aktifkan pencatatan log aktivitas secara komprehensif untuk mendeteksi kejanggalan lalu lintas data (anomalous data exfiltration). Pastikan audit log tersimpan di repositori terpisah yang bersifat read-only agar tidak dapat dimanipulasi jika terjadi peretasan.
3. Matriks Perbandingan Model Keamanan Aplikasi
| Aspek Keamanan | Pendekatan Low-Code Rentan (Unmanaged) | Pendekatan Low-Code Secure (DevSecOps) |
| Otentikasi Pengguna | Login lokal sederhana tanpa MFA | Integrasi terpusat Enterprise SSO + MFA |
| Kontrol Akses Data | Hak akses global / rata untuk semua role | Row-Level Security & RBAC terpusat |
| Konektivitas API | API Key ditulis keras (hardcoded) di script | Kredensial disimpan terenkripsi di Key Vault / Gateway |
| Pengujian Celah | Tidak ada pengujian sebelum rilis | SAST/DAST Automated Scanning & Penetration Testing |
| Kepatuhan Regulasi | Berisiko melanggar UU PDP / GDPR | Audit kepatuhan otomatis & Data Masking aktif |
4. Checklist Praktis Keamanan Cyber Sebelum Rilis Proyek
-
Validasi Otorisasi & Peran: Uji apakah akun level staf dapat mengakses URL/API milik level manajer (Broken Function Level Authorization).
-
Amankan Kredensial & API Keys: Pastikan tidak ada API Keys, kata sandi, atau token yang tertulis langsung di dalam komponen UI atau skrip low-code.
-
Aktifkan Sanitasi Input Data: Cegah serangan SQL Injection dan Cross-Site Scripting (XSS) dengan menerapkan sanitasi input otomatis pada setiap formulir visual.
-
Lakukan Review oleh Tim Cybersecurity (CoE Gatekeeping): Minta persetujuan resmi dari Security Officer sebelum status aplikasi diubah menjadi aktif (Live).
Kesimpulan
Menjaga standar keamanan cyber pada aplikasi low-code bukanlah penghambat kelincahan bisnis, melainkan fondasi utama keberlanjutan inovasi digital. Dengan menggabungkan fleksibilitas platform low-code dan prinsip DevSecOps, organisasi dapat meluncurkan aplikasi bisnis secara kilat tanpa memaparkan perusahaan pada risiko peretasan dan kebocoran data.