
Pengantar
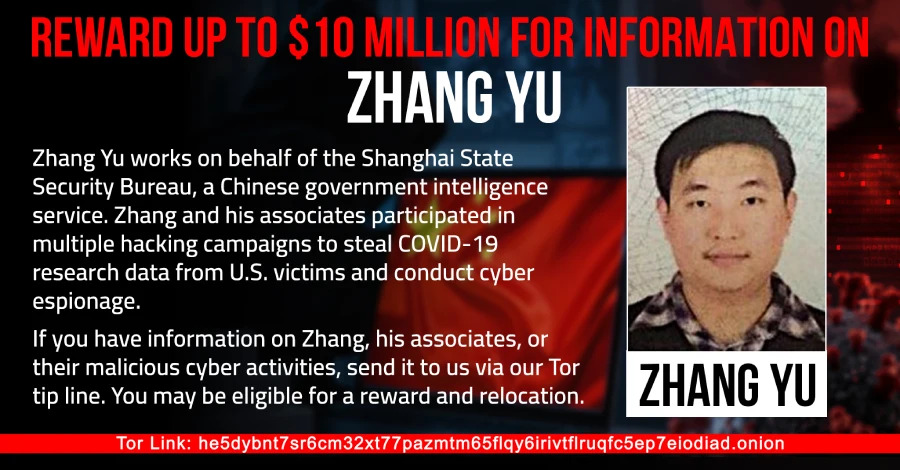
Pemerintah Amerika Serikat menawarkan hadiah hingga US$10 juta bagi siapa saja yang memiliki informasi yang dapat membantu menemukan Zhang Yu, seorang warga negara China yang didakwa terlibat dalam sejumlah aktivitas peretasan.
Kasus ini berkaitan dengan serangan siber terhadap berbagai organisasi, termasuk serangan terhadap Microsoft Exchange Server pada 2021 yang dikaitkan dengan kelompok hacker bernama HAFNIUM.
Besarnya hadiah menunjukkan bahwa pemerintah Amerika Serikat menganggap kasus tersebut sebagai ancaman serius.
Siapa Zhang Yu?
Menurut dakwaan pemerintah Amerika Serikat, Zhang Yu merupakan direktur Shanghai Firetech Information Science and Technology.
Zhang diduga mendapatkan tugas dari Shanghai State Security Bureau, sebuah badan yang berada di bawah Ministry of State Security atau MSS China.
Ia juga dituduh mengawasi aktivitas peretasan yang dilakukan oleh staf perusahaan tersebut.
Zhang disebut bekerja bersama Xu Zewei, yang juga didakwa dalam kasus yang sama.
Namun, penting untuk dipahami bahwa informasi tersebut berasal dari dakwaan. Artinya, tuduhan tersebut belum tentu menjadi bukti bahwa Zhang telah dinyatakan bersalah oleh pengadilan.
Mengapa AS Menawarkan US$10 Juta?
Hadiah tersebut diberikan melalui program Rewards for Justice milik Departemen Luar Negeri Amerika Serikat.
Program ini digunakan pemerintah AS untuk memberikan penghargaan kepada orang yang memberikan informasi penting mengenai berbagai ancaman keamanan.
Dalam kasus Zhang Yu, pemerintah AS mencari informasi yang dapat membantu mengidentifikasi dan menemukan keberadaannya.
Nilai hadiah hingga US$10 juta menunjukkan bahwa kasus ini dianggap memiliki tingkat kepentingan yang sangat tinggi.
Zhang Yu dan Xu Zewei
Zhang Yu dan Xu Zewei didakwa di pengadilan federal Amerika Serikat di Houston.
Keduanya diduga terlibat dalam aktivitas peretasan yang berlangsung antara Februari 2020 hingga Juni 2021.
Xu Zewei telah ditangkap di Milan pada Juli 2025 dan kemudian diekstradisi ke Amerika Serikat pada April 2026.
Sementara itu, Zhang Yu masih belum ditemukan.
Karena itu, pemerintah Amerika Serikat kini meminta bantuan masyarakat untuk mendapatkan informasi mengenai keberadaannya.
Siapa yang Menjadi Target?
Aktivitas yang dikaitkan dengan kelompok tersebut diduga menyasar berbagai organisasi.
Universitas dan Peneliti COVID-19
Pada awal 2020, beberapa universitas di Amerika Serikat menjadi target.
Serangan juga diduga menyasar peneliti yang sedang mengembangkan vaksin, obat, dan metode pengujian COVID-19.
Pada saat pandemi berlangsung, informasi penelitian seperti ini memiliki nilai yang sangat tinggi.
Microsoft Exchange Server
Target lainnya adalah Microsoft Exchange Server.
Exchange banyak digunakan organisasi untuk mengelola email dan komunikasi internal.
Jika server Exchange berhasil dikuasai, attacker berpotensi mendapatkan akses ke email dan informasi penting organisasi.
Organisasi Lain
Menurut dakwaan, aktivitas tersebut juga menyasar dua universitas di Texas serta sebuah firma hukum internasional yang memiliki kantor di Washington, D.C.
Hal ini menunjukkan bahwa target serangan tidak hanya berasal dari satu sektor.
Apa Itu HAFNIUM?
HAFNIUM merupakan nama yang digunakan Microsoft untuk melacak sebuah kelompok ancaman yang diyakini beroperasi dari China.
Kelompok ini menjadi terkenal setelah melakukan serangan terhadap Microsoft Exchange Server pada 2021.
Microsoft kemudian menggunakan nama Silk Typhoon untuk melacak aktivitas kelompok tersebut.
Salah satu karakteristik penting dari serangan HAFNIUM adalah pemanfaatan kerentanan pada software yang banyak digunakan organisasi.
Serangan terhadap Microsoft Exchange
Pada Maret 2021, Microsoft mengumumkan adanya serangan terhadap sejumlah server Exchange.
Microsoft kemudian merilis security update untuk memperbaiki beberapa kerentanan.
Salah satu kerentanan yang paling terkenal dalam kasus tersebut adalah ProxyLogon.
Masalahnya tidak berhenti pada kelompok yang pertama kali mengeksploitasinya.
Setelah kerentanan diketahui publik, kelompok hacker lain juga mulai mencari server Exchange yang belum diperbarui.
Akibatnya, jumlah korban meningkat dengan cepat.
Apa Itu ProxyLogon?
ProxyLogon merupakan nama yang digunakan untuk salah satu rangkaian kerentanan kritis pada Microsoft Exchange Server.
Secara sederhana, kerentanan tersebut dapat memungkinkan attacker mendapatkan akses tidak sah ke server Exchange.
Karena Exchange digunakan untuk menangani email organisasi, kompromi terhadap server tersebut dapat memberikan akses yang sangat berharga bagi attacker.
Attacker dapat mencoba memasang web shell, mengambil informasi, atau menggunakan server yang sudah dikompromikan sebagai pintu masuk untuk serangan berikutnya.
Dampaknya Sangat Besar
Menurut FBI, lebih dari 12.700 organisasi di Amerika Serikat terdampak dalam kampanye HAFNIUM secara keseluruhan.
Angka tersebut menunjukkan bagaimana satu kerentanan dapat menimbulkan masalah besar ketika terdapat banyak sistem yang menggunakan software yang sama.
Bayangkan sebuah produk digunakan oleh ribuan organisasi.
Jika produk tersebut memiliki kerentanan kritis dan ribuan server belum melakukan patch, attacker memiliki banyak target yang dapat dicoba.
Inilah alasan mengapa vulnerability management dan patch management sangat penting.
Dugaan Keterlibatan Pemerintah China
Kasus ini juga memiliki dimensi geopolitik.
Menurut dakwaan Amerika Serikat, Zhang Yu diduga menerima tugas dari Shanghai State Security Bureau.
Badan tersebut merupakan bagian dari Ministry of State Security atau MSS China.
Dakwaan juga menggambarkan dugaan penggunaan perusahaan teknologi sebagai bagian dari aktivitas operasi siber.
Namun, informasi ini harus dilihat secara hati-hati.
Dakwaan merupakan tuduhan dari pihak penuntut dan bukan keputusan akhir pengadilan.
Apa Pelajaran bagi Organisasi?
Kasus HAFNIUM memberikan sejumlah pelajaran penting bagi perusahaan dan organisasi.
Segera Lakukan Patch
Jika vendor mengeluarkan security update untuk kerentanan kritis, organisasi sebaiknya segera melakukan patch.
Jangan menunggu sampai ada laporan bahwa server sudah diserang.
Semakin lama sistem tidak diperbarui, semakin besar peluang attacker memanfaatkannya.
Kurangi Sistem yang Terbuka ke Internet
Tidak semua layanan harus dapat diakses langsung dari internet.
Organisasi perlu memeriksa server dan layanan yang terbuka serta memastikan hanya layanan yang benar-benar diperlukan yang dapat diakses dari luar.
Gunakan Vulnerability Management
Organisasi harus mengetahui sistem apa saja yang mereka miliki.
Misalnya:
- Server apa yang digunakan?
- Software apa yang terpasang?
- Versi berapa yang digunakan?
- Apakah terdapat kerentanan?
- Apakah security patch sudah diterapkan?
Tanpa inventaris yang baik, organisasi akan kesulitan menentukan sistem mana yang harus diprioritaskan.
Gunakan SIEM dan EDR
Patch bukan satu-satunya pertahanan.
Organisasi juga membutuhkan sistem monitoring seperti:
- SIEM
- EDR
- IDS/IPS
- Network Monitoring
- Threat Intelligence
Teknologi tersebut dapat membantu security team menemukan aktivitas yang mencurigakan.
Lakukan Threat Hunting
Ketika terdapat kerentanan kritis yang sedang dieksploitasi secara aktif, security team sebaiknya tidak hanya melakukan patch.
Mereka juga perlu memeriksa apakah sistem pernah disusupi.
Contohnya dengan mencari:
- Login yang tidak biasa.
- File mencurigakan.
- Web shell.
- Proses asing.
- Koneksi jaringan yang tidak normal.
- Aktivitas akun yang mencurigakan.
Mengapa Kasus Ini Penting?
Kasus HAFNIUM menunjukkan bahwa keamanan siber tidak hanya berkaitan dengan malware atau ransomware.
Serangan siber juga dapat digunakan untuk mendapatkan informasi yang memiliki nilai strategis.
Penelitian, data perusahaan, komunikasi internal, dan informasi pemerintah semuanya dapat menjadi target.
Kasus ini juga menunjukkan hubungan antara cybersecurity dan geopolitik.
Kelompok hacker yang memiliki sumber daya besar dapat memanfaatkan kerentanan software yang digunakan oleh ribuan organisasi.
Kesimpulan
Amerika Serikat menawarkan hadiah hingga US$10 juta untuk informasi yang dapat membantu menemukan Zhang Yu.
Zhang didakwa terkait aktivitas peretasan yang menargetkan sejumlah organisasi dan dikaitkan dengan serangan terhadap Microsoft Exchange Server pada 2021.
Kasus tersebut menjadi contoh nyata bahwa satu kerentanan pada software yang banyak digunakan dapat memberikan dampak yang sangat luas.
Bagi organisasi, pelajaran terpenting adalah jangan menunda keamanan.
Patch sistem secara cepat, kelola kerentanan, batasi layanan yang terbuka ke internet, pantau aktivitas jaringan, dan lakukan threat hunting ketika terdapat indikasi serangan.
Keamanan siber bukan aktivitas yang dilakukan sekali saja. Keamanan merupakan proses berkelanjutan untuk memastikan sistem tetap terlindungi ketika ancaman terus berkembang.