Popularitas layanan kecerdasan buatan atau Artificial Intelligence (AI) seperti ChatGPT, Google Gemini, Claude, dan Perplexity ternyata ikut dimanfaatkan oleh penjahat siber.
Alih-alih menyerang layanan AI secara langsung, pelaku membuat situs dan portal palsu yang menggunakan nama serta tampilan layanan AI populer. Tujuannya adalah membuat korban percaya bahwa mereka sedang mengakses layanan resmi.
Jika korban tertipu, username, password, bahkan kode Multi-Factor Authentication (MFA) dapat dicuri.
Situs Palsu Menyamar sebagai Layanan AI
Peneliti keamanan menemukan sejumlah situs yang menggunakan nama layanan AI populer untuk menarik perhatian korban.
Beberapa contoh domain yang ditemukan antara lain:
chatgpt-advertisement[.]com
claude-ads[.]ai
gemini-advertisers[.]com
perplexity-beta[.]com
manusmeta[.]im
Nama-nama tersebut sengaja dibuat agar terlihat berhubungan dengan perusahaan atau layanan AI yang sudah dikenal.
Pelaku kemudian membuat tampilan website yang terlihat profesional sehingga korban tidak langsung menyadari bahwa website tersebut palsu.
Korban Ditawarkan Layanan Iklan
Salah satu metode yang digunakan adalah membuat portal iklan palsu.
Misalnya, korban mendapatkan email yang terlihat seperti undangan dari sebuah perusahaan AI. Email tersebut menawarkan berbagai layanan seperti pengelolaan iklan, optimasi kampanye, atau analisis pengeluaran iklan.
Targetnya tidak hanya pengguna biasa.
Pelaku juga dapat menargetkan agency digital marketing, media buyer, administrator akun iklan, dan perusahaan yang mengelola banyak akun advertising.
Tujuannya adalah mendapatkan akses ke akun yang memiliki nilai ekonomi tinggi.
Tombol “Connect” Menjadi Jebakan
Setelah masuk ke website palsu, korban biasanya menemukan tombol seperti Connect, Login, atau Connect Account.
Tombol tersebut terlihat normal.
Korban mungkin mengira tombol tersebut digunakan untuk menghubungkan akun Google, Meta, TikTok, atau layanan lainnya.
Namun, setelah diklik, korban justru diarahkan ke halaman login palsu.
Di sinilah pencurian kredensial dimulai.
Menggunakan Teknik Browser-in-the-Browser
Salah satu teknik yang membuat serangan ini berbahaya adalah Browser-in-the-Browser, atau sering disingkat BitB.
Secara sederhana, BitB adalah teknik membuat jendela login palsu di dalam halaman website.
Tampilannya dapat dibuat menyerupai jendela login Google atau layanan lainnya.
Bahkan address bar pada jendela tersebut dapat dibuat seolah-olah menunjukkan alamat website resmi.
Padahal sebenarnya seluruh halaman tersebut masih dikendalikan oleh penyerang.
Hal ini membuat korban lebih sulit membedakan antara halaman login asli dan halaman login palsu.
Password dan Kode MFA Juga Menjadi Target
Serangan tidak berhenti setelah korban memasukkan username dan password.
Dalam beberapa skenario, penyerang juga mencoba mendapatkan kode MFA.
Misalnya, korban memasukkan username dan password kemudian menerima kode OTP dari layanan resmi.
Korban kemudian memasukkan kode tersebut ke halaman phishing.
Jika penyerang dapat memperoleh kode tersebut secara real-time, mereka berpotensi menggunakannya untuk melanjutkan proses login ke akun korban.
Inilah salah satu alasan mengapa MFA saja tidak selalu cukup untuk menghentikan phishing.
Metode autentikasi yang tahan terhadap phishing, seperti passkey atau security key, dapat memberikan perlindungan yang lebih kuat.
Contoh Situs Palsu Muse Ads
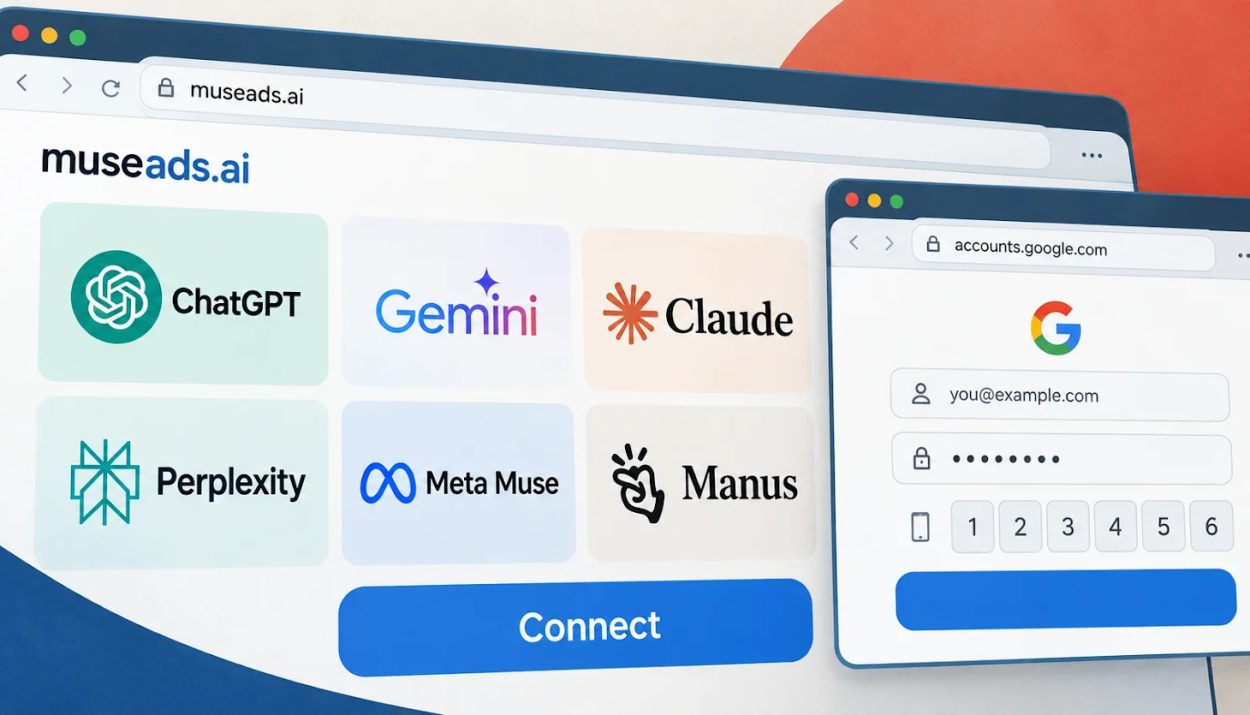
Salah satu contoh yang ditemukan adalah situs museads.ai.
Website tersebut muncul setelah peluncuran Meta Muse dan mengklaim sebagai sebuah AI Ads Manager.
Website tersebut kemudian menggunakan tombol Connect untuk mengarahkan korban ke proses login.
Alur tersebut dapat digunakan untuk menargetkan beberapa jenis akun, termasuk Google, Meta, TikTok, dan Okta.
Artinya, satu situs phishing dapat digunakan untuk mencoba mendapatkan akses ke beberapa layanan sekaligus.
Mengapa Akun Iklan Menjadi Target?
Akun advertising memiliki nilai yang cukup tinggi bagi penyerang.
Bayangkan sebuah perusahaan memiliki anggaran iklan puluhan atau bahkan ratusan juta rupiah.
Jika akun tersebut berhasil diambil alih, penyerang dapat menyalahgunakan akun tersebut untuk menjalankan kampanye iklan mereka sendiri.
Selain itu, akun yang sudah memiliki reputasi baik juga dapat memiliki nilai di pasar gelap.
Risikonya menjadi lebih besar apabila korban merupakan agency yang mengelola akun banyak klien.
Satu akun yang berhasil diambil alih dapat memberikan akses ke banyak akun lainnya.
Infrastruktur Tidak Hanya Digunakan untuk Menyerang Pengguna AI
Menariknya, infrastruktur yang digunakan dalam kampanye ini tidak hanya digunakan untuk membuat situs palsu yang berhubungan dengan AI.
Teknologi dan pola yang sama juga ditemukan dalam berbagai skenario penipuan lainnya.
Contohnya adalah:
penipuan refund Google Ads,
halaman konfirmasi pembayaran palsu,
situs rekrutmen palsu,
halaman login palsu,
dan berbagai bentuk social engineering lainnya.
Ini menunjukkan bahwa pelaku tidak terpaku pada satu jenis target.
Mereka dapat menggunakan kembali infrastruktur dan teknik yang sama untuk berbagai jenis serangan.
Mengapa Serangan Ini Berbahaya?
Ada beberapa alasan mengapa serangan seperti ini perlu diperhatikan.
1. Menggunakan Brand yang Sudah Dipercaya
ChatGPT, Gemini, Claude, dan layanan AI lainnya sudah sangat dikenal.
Pelaku memanfaatkan kepercayaan tersebut untuk membuat korban lebih mudah percaya.
2. Tampilan Website Terlihat Profesional
Website phishing saat ini tidak selalu terlihat sederhana atau berantakan.
Dengan template modern dan teknologi web seperti Next.js, website palsu dapat dibuat sangat mirip dengan website asli.
3. MFA Ikut Menjadi Target
Banyak pengguna merasa aman setelah mengaktifkan MFA.
Namun, jika korban memasukkan kode MFA ke website phishing, kode tersebut dapat dimanfaatkan oleh penyerang.
4. Tidak Membutuhkan Exploit Rumit
Serangan seperti ini tidak selalu membutuhkan vulnerability pada ChatGPT, Gemini, Claude, atau layanan lainnya.
Penyerang cukup memanfaatkan kelemahan manusia melalui social engineering.
Cara Mengenali Website AI Palsu
Ada beberapa langkah sederhana yang dapat dilakukan untuk menghindari serangan seperti ini.
Periksa URL
Jangan hanya melihat logo atau desain website.
Periksa alamat website di address bar.
Pastikan domain benar-benar merupakan domain resmi layanan yang ingin digunakan.
Jangan Langsung Klik Link dari Email
Jika mendapatkan email yang meminta login atau menghubungkan akun, jangan langsung mengklik link tersebut.
Lebih aman membuka website resmi secara manual melalui browser.
Jangan Mudah Percaya Tombol “Connect”
Tombol Connect Account bukan berarti website tersebut resmi.
Periksa terlebih dahulu siapa yang menyediakan website tersebut dan ke mana proses login akan diarahkan.
Periksa Halaman Login
Jika muncul jendela login yang terlihat seperti Google, Microsoft, atau layanan lainnya, periksa dengan teliti.
Jangan hanya melihat tampilan visualnya.
Perhatikan domain sebenarnya.
Jangan Sembarangan Memasukkan Kode MFA
Kode OTP atau MFA merupakan informasi sensitif.
Jangan memasukkan kode tersebut ke halaman yang tidak benar-benar Anda yakini sebagai halaman autentikasi resmi.
Cara Melindungi Akun
Selain berhati-hati terhadap website phishing, ada beberapa langkah yang dapat dilakukan.
Pertama, gunakan autentikasi yang tahan terhadap phishing.
Passkey atau security key berbasis hardware dapat menjadi pilihan yang lebih aman dibandingkan hanya menggunakan password dan OTP.
Kedua, aktifkan MFA.
MFA tetap penting karena memberikan lapisan perlindungan tambahan.
Ketiga, lakukan audit akses secara rutin.
Periksa aplikasi, administrator, dan perangkat yang memiliki akses ke akun.
Keempat, gunakan prinsip least privilege.
Berikan akses sesuai kebutuhan.
Jika seseorang hanya membutuhkan akses untuk melihat laporan, jangan berikan hak administrator.
Kelima, edukasi pengguna.
Teknologi keamanan yang bagus tetap dapat dilewati jika pengguna tertipu oleh social engineering.
Karena itu, edukasi mengenai phishing harus menjadi bagian dari keamanan perusahaan.
AI Tidak Hanya Menjadi Target, tetapi Juga Umpan
Kasus ini menunjukkan perubahan menarik dalam dunia keamanan siber.
Penyerang tidak selalu perlu menyerang teknologi AI secara langsung.
Mereka dapat menggunakan popularitas AI sebagai umpan.
Nama ChatGPT, Gemini, Claude, Perplexity, dan layanan AI lainnya digunakan untuk membuat korban merasa bahwa website yang mereka kunjungi adalah sesuatu yang resmi dan terpercaya.
Dengan kata lain, yang dieksploitasi bukan hanya teknologi, tetapi juga kepercayaan manusia terhadap sebuah brand.
Kesimpulan
Serangan menggunakan website palsu yang mengatasnamakan layanan AI menunjukkan bahwa phishing semakin sulit dikenali.
Teknik seperti Browser-in-the-Browser dapat membuat halaman login palsu terlihat seperti jendela login yang sebenarnya.
Password bahkan kode MFA dapat menjadi target.
Karena itu, jangan hanya percaya pada tampilan website.
Selalu periksa URL, sumber link, dan layanan yang meminta Anda melakukan login.
Jika mendapatkan undangan atau email yang meminta Anda menghubungkan akun ChatGPT, Gemini, Claude, Google, Meta, atau layanan lainnya, jangan terburu-buru memasukkan kredensial.
Dalam keamanan siber, satu kebiasaan sederhana sering kali sangat penting:
Jangan percaya hanya karena tampilannya terlihat resmi. Verifikasi terlebih dahulu.
Seorang Akademisi, Peneliti dan Praktisi TI, mengajar di beberapa perguruan tinggi, Authorized Training Center dan Lembaga Pengembangan SDM TI. Aktif berbagi di komunitas melalui event webinar & sharing session. aktifitas sehari-hari di isi dengan mengajar, menulis di blog, jurnal, media massa, buku dan juga membuat video tutorial. bidang ilmu yang didalami adalah cybersecurity, system administrator, programming, networking, linux, cloud computing, blockchain, data science, artificial intelligence. visit me at sulkiflysaid.com