OpenSSH merilis pembaruan keamanan darurat pada 5 November 2026 untuk mengatasi kerentanan serius yang dapat memungkinkan penyerang melewati proses autentikasi SSH pada sistem Linux tertentu.
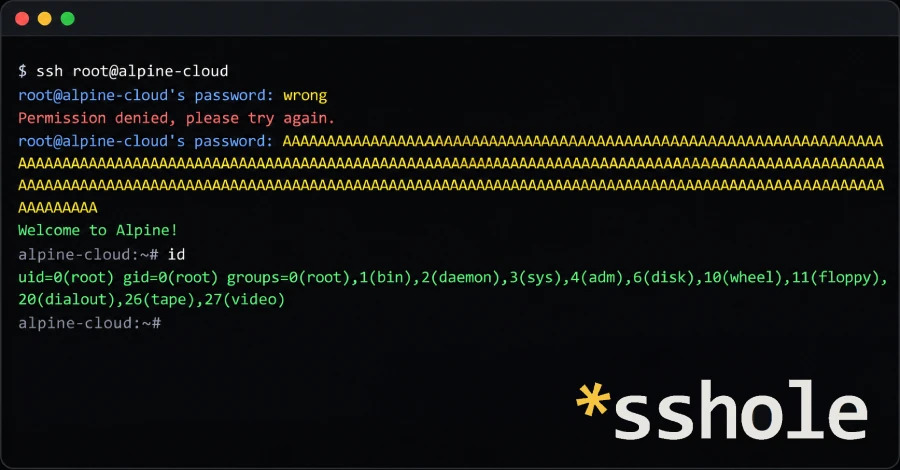
Kerentanan ini cukup unik karena penyerang dapat memanfaatkan password yang sangat panjang, yaitu antara 257 hingga 1.024 byte, untuk masuk ke akun yang sebenarnya tidak memiliki password.
Masalah ini terutama berdampak pada Alpine Linux yang menggunakan OpenSSH tanpa dukungan PAM (Pluggable Authentication Modules) dan pustaka musl C Library.
Untuk mengatasi masalah tersebut, proyek OpenSSH merilis versi 10.6p2. Pengembang juga meminta administrator sistem yang terdampak untuk segera memperbarui perangkat lunak atau menonaktifkan autentikasi password melalui SSH.
1. Bagaimana Kerentanan OpenSSH Ini Bekerja?
OpenSSH merupakan perangkat lunak yang digunakan untuk mengakses komputer atau server dari jarak jauh melalui protokol Secure Shell (SSH).
Biasanya, pengguna harus memasukkan username dan password atau menggunakan SSH key untuk mendapatkan akses ke server.
Namun, kerentanan terbaru ini memungkinkan penyerang melewati proses autentikasi password karena adanya kesalahan interaksi antara OpenSSH dan musl C Library.
Secara sederhana, masalahnya terjadi ketika OpenSSH memproses password yang terlalu panjang.
Pada sistem yang terdampak, fungsi crypt() milik musl akan menolak password yang panjangnya melebihi 256 byte untuk algoritma hashing tertentu. Ketika kondisi tersebut terjadi, fungsi tersebut mengembalikan karakter * sebagai tanda bahwa proses hashing gagal.
Masalah muncul karena karakter * juga digunakan dalam file /etc/shadow untuk menandai akun yang tidak memiliki password atau tidak dapat melakukan autentikasi menggunakan password.
Akibatnya, hasil kegagalan proses hashing justru dapat dianggap cocok dengan informasi password yang tersimpan.
Dengan memanfaatkan kondisi tersebut, penyerang dapat masuk ke akun tertentu tanpa mengetahui password sebenarnya.
2. Sistem dan Konfigurasi yang Terdampak
Kerentanan ini tidak menyerang seluruh distribusi Linux. Ada beberapa kondisi yang harus terpenuhi agar serangan dapat berhasil.
Beberapa kondisi tersebut meliputi:
Server menggunakan Linux dengan musl C Library.
OpenSSH berjalan tanpa dukungan PAM atau menggunakan konfigurasi UsePAM no.
Fitur PasswordAuthentication dalam konfigurasi SSH masih aktif.
Terdapat akun yang tidak memiliki password, biasanya ditandai dengan karakter * pada /etc/shadow.
Setidaknya terdapat satu akun lain yang memiliki password dengan format hash $5$ atau $6$.
Alpine Linux menjadi salah satu distribusi yang paling mendapat perhatian karena paket standar openssh-server dibangun tanpa PAM dan autentikasi password aktif secara default.
Selain Alpine Linux, administrator sistem berbasis OpenWrt, Buildroot, dan Yocto juga disarankan memeriksa konfigurasi OpenSSH mereka.
Namun, perlu dipahami bahwa OpenWrt secara default menggunakan Dropbear sebagai server SSH. Dropbear tidak terdampak oleh kerentanan OpenSSH ini.
3. Mengapa Password yang Terlalu Panjang Bisa Menjadi Masalah?
Untuk memahami kerentanan ini, kita perlu mengenal fungsi crypt().
Fungsi crypt() merupakan bagian dari pustaka sistem Linux yang digunakan untuk memproses password menjadi bentuk hash agar dapat dibandingkan dengan data autentikasi yang tersimpan.
Pada sistem yang menggunakan musl, terdapat batas pemrosesan password untuk algoritma hashing SHA-256 dan SHA-512.
Ketika password yang dikirimkan melebihi batas 256 byte, fungsi crypt() mengembalikan karakter * sebagai tanda kegagalan.
Dalam kondisi normal, nilai tersebut seharusnya tidak dianggap sebagai hasil autentikasi yang valid.
Namun, karena akun yang tidak memiliki password juga menggunakan karakter * pada informasi password-nya, terjadi kesalahan pencocokan antara hasil proses hashing dan data yang tersimpan.
Inilah yang menyebabkan password yang sangat panjang justru dapat digunakan untuk melewati autentikasi.
Penyerang dapat mengirimkan password sepanjang 257 hingga 1.024 byte melalui koneksi SSH untuk memanfaatkan kondisi tersebut.
4. Dampak Keamanan yang Ditimbulkan
Kerentanan ini memiliki dampak serius karena dapat memberikan akses kepada pihak yang tidak berwenang tanpa harus mengetahui password pengguna.
Beberapa dampak yang mungkin terjadi antara lain:
A. Bypass Autentikasi SSH
Penyerang dapat masuk ke akun yang seharusnya tidak dapat melakukan login menggunakan password, termasuk akun yang hanya dirancang untuk menggunakan SSH key.
B. Akses Tidak Sah ke Server
Setelah berhasil melewati autentikasi, penyerang dapat mengakses sistem sesuai dengan hak akses akun yang berhasil ditembus.
C. Potensi Pengambilalihan Sistem
Apabila akun yang berhasil diakses memiliki hak administratif atau dapat menggunakan mekanisme peningkatan hak akses seperti doas, penyerang berpotensi memperoleh akses root.
D. Ancaman terhadap Data dan Infrastruktur
Akses ilegal ke server dapat dimanfaatkan untuk membaca file konfigurasi, mengambil data sensitif, mengubah file sistem, atau memasang program berbahaya.
Meskipun demikian, keberhasilan mendapatkan akses root tidak otomatis terjadi. Hal tersebut bergantung pada konfigurasi server dan hak akses akun yang berhasil ditembus.
5. OpenSSH Merilis Pembaruan Darurat Versi 10.6p2
Untuk mengatasi kerentanan tersebut, pengembang OpenSSH merilis versi 10.6p2 pada 5 November 2026.
Pembaruan ini memberikan perlindungan tambahan pada proses autentikasi SSH sehingga hasil kegagalan pemrosesan password tidak lagi dapat dianggap sebagai autentikasi yang berhasil.
Alpine Linux juga menyediakan paket yang sudah diperbaiki untuk berbagai versi distribusinya.
Beberapa versi Alpine Linux yang telah mendapatkan pembaruan keamanan meliputi:
Alpine Linux 3.21.10
Alpine Linux 3.22.8
Alpine Linux 3.23.8
Alpine Linux 3.24.4
Paket perbaikan juga tersedia untuk sejumlah cabang Alpine Linux yang lebih lama, mulai dari versi 3.16.
Pembaruan ini penting karena penyerang hanya membutuhkan akses jaringan ke layanan SSH dan nama akun yang menjadi target. Menurut advisory Alpine Linux, serangan dapat berhasil hanya dengan satu koneksi.
6. Cara Mengatasi dan Melindungi Server Linux
Administrator server perlu segera melakukan pemeriksaan terhadap sistem yang menggunakan OpenSSH, terutama pada lingkungan Alpine Linux.
Berikut beberapa langkah yang dapat dilakukan.
A. Memperbarui Paket OpenSSH
Untuk pengguna Alpine Linux, jalankan perintah berikut untuk memperbarui seluruh paket sistem:
apk upgrade -U -a
Setelah proses pembaruan selesai, restart layanan SSH:
rc-service sshd restart
Langkah restart sangat penting karena memperbarui paket saja tidak otomatis mengganti proses sshd yang sedang berjalan.
B. Menonaktifkan Autentikasi Password
Jika pembaruan belum tersedia, administrator dapat menonaktifkan autentikasi menggunakan password.
Buka file konfigurasi SSH:
nano /etc/ssh/sshd_config
Cari konfigurasi berikut:
PasswordAuthentication yes
Ubah menjadi:
PasswordAuthentication no
Simpan perubahan, kemudian periksa konfigurasi:
sshd -t
Jika tidak ditemukan kesalahan konfigurasi, restart layanan SSH:
rc-service sshd restart
Penting: Pastikan autentikasi menggunakan SSH key sudah berfungsi dan uji koneksi baru sebelum menutup sesi SSH yang sedang digunakan. Hal ini untuk menghindari kehilangan akses ke server.
C. Memeriksa Konfigurasi Autentikasi
Administrator juga dapat memeriksa apakah autentikasi password masih aktif menggunakan perintah:
sshd -T | grep -i passwordauthentication
Jika hasilnya menunjukkan:
passwordauthentication no
berarti autentikasi password telah dinonaktifkan pada konfigurasi efektif SSH.
D. Memeriksa Log Aktivitas SSH
Selain memperbarui sistem, administrator perlu memeriksa kemungkinan adanya akses yang mencurigakan.
Pada Alpine Linux, salah satu lokasi log yang dapat diperiksa adalah:
grep "Accepted password for" /var/log/messages
Perhatikan aktivitas login yang tidak biasa, terutama pada akun yang seharusnya hanya menggunakan SSH key.
Administrator juga perlu memeriksa perubahan pada file authorized_keys, akun pengguna baru, dan aktivitas penggunaan doas.
7. Rekomendasi Keamanan untuk Administrator Linux
Kasus ini menjadi pengingat bahwa keamanan server tidak hanya bergantung pada panjang dan kompleksitas password. Implementasi mekanisme autentikasi juga harus diperhatikan.
Berikut beberapa rekomendasi yang dapat diterapkan:
Rutin memperbarui sistem: Pastikan OpenSSH dan seluruh paket sistem operasi menggunakan versi yang telah mendapatkan pembaruan keamanan.
Gunakan SSH key: Utamakan autentikasi menggunakan pasangan public key dan private key.
Nonaktifkan password authentication: Jika tidak diperlukan, matikan autentikasi password untuk mengurangi risiko serangan.
Batasi akses SSH: Gunakan firewall untuk membatasi alamat IP yang diperbolehkan mengakses port SSH.
Audit akun pengguna: Periksa akun yang tidak memiliki password dan pastikan konfigurasi aksesnya sesuai kebutuhan.
Pantau log server: Lakukan pemantauan aktivitas login untuk mendeteksi percobaan akses yang mencurigakan.
Lakukan pemeriksaan konfigurasi: Pastikan layanan SSH tidak berjalan dengan konfigurasi yang berisiko.
8. Kesimpulan
Kerentanan terbaru pada OpenSSH menunjukkan bahwa kesalahan kecil dalam proses pengolahan password dapat menimbulkan risiko keamanan yang serius.
Dalam kasus ini, password yang terlalu panjang justru dapat dimanfaatkan untuk melewati mekanisme autentikasi SSH pada sistem Linux tertentu yang menggunakan musl C Library tanpa PAM.
Dampaknya tidak bisa dianggap remeh karena penyerang berpotensi memperoleh akses ke akun yang seharusnya hanya dapat diakses menggunakan SSH key.
OpenSSH telah merilis versi 10.6p2 sebagai solusi untuk mengatasi masalah tersebut. Administrator Alpine Linux dan sistem berbasis musl lainnya perlu segera memeriksa konfigurasi server, memasang pembaruan keamanan, serta memastikan layanan SSH telah menggunakan versi yang diperbaiki.
Keamanan server bukan hanya tentang menggunakan password yang kuat, tetapi juga memastikan setiap komponen sistem menjalankan mekanisme autentikasi dengan benar.
9. FAQ (Pertanyaan yang Sering Diajukan)
1. Apa itu kerentanan OpenSSH password authentication bypass?
Kerentanan yang memungkinkan penyerang melewati autentikasi password SSH dengan mengirimkan password yang sangat panjang pada sistem dengan konfigurasi tertentu.
2. Apakah semua distribusi Linux terdampak?
Tidak. Kerentanan ini terutama memengaruhi sistem Linux yang menggunakan musl C Library dan menjalankan OpenSSH tanpa PAM untuk autentikasi password.
3. Mengapa password yang terlalu panjang justru bisa melewati autentikasi?
Karena fungsi crypt() pada musl mengembalikan karakter * ketika gagal memproses password yang terlalu panjang. Nilai tersebut dapat cocok dengan penanda akun tanpa password.
4. Apakah penyerang bisa mendapatkan akses root?
Berpotensi, tetapi tidak secara otomatis. Hal tersebut bergantung pada konfigurasi login root dan hak akses akun yang berhasil ditembus.
5. Bagaimana cara mengetahui apakah server menggunakan musl atau glibc?
Pada sistem Linux, administrator dapat memeriksa informasi pustaka C menggunakan:
ldd --version
Perhatikan informasi yang ditampilkan untuk mengetahui implementasi pustaka C yang digunakan.
6. Versi OpenSSH berapa yang memperbaiki masalah ini?
OpenSSH 10.6p2 telah menyediakan perbaikan untuk masalah tersebut. Pengguna Alpine Linux sebaiknya memasang paket yang telah diperbaiki sesuai cabang distribusinya.
7. Apakah menonaktifkan PasswordAuthentication dapat mencegah serangan?
Ya. Menonaktifkan autentikasi password SSH merupakan mitigasi yang direkomendasikan selama sistem belum diperbarui.
Seorang Akademisi, Peneliti dan Praktisi TI, mengajar di beberapa perguruan tinggi, Authorized Training Center dan Lembaga Pengembangan SDM TI. Aktif berbagi di komunitas melalui event webinar & sharing session. aktifitas sehari-hari di isi dengan mengajar, menulis di blog, jurnal, media massa, buku dan juga membuat video tutorial. bidang ilmu yang didalami adalah cybersecurity, system administrator, programming, networking, linux, cloud computing, blockchain, data science, artificial intelligence. visit me at sulkiflysaid.com